Neue Sophos XGS 1U Firewall-Serie: Wir haben die XGS 5580 schon getestet

Als einer von wenigen Partnern weltweit hatte der UTMshop die Gelegenheit, die neue Sophos XGS 5580 zu testen. Bereits Anfang Juli bekamen wir die Nachricht, dass wir als Beta-Tester ausgewählt wurden. Auch wenn noch nicht genau feststand, was wir testen sollten, haben wir sofort mit der Vorbereitung begonnen: Platz für zwei Firewalls und einen Switch, eine eigene öffentliche IP-Adresse, ein Backup-Gateway, ein Hyper-V-Host.
Am 14. Juli ging es los. In diesem Artikel lesen Sie, was die neue Firewall von außen und innen mitbringt, wie unser Test lief, welche Besonderheiten uns bei der Einrichtung begegnet sind und für wen sich der Wechsel lohnt und für wen nicht.
Das Wichtigste in 30 Sekunden
- Die Sophos XGS 5580 ist Teil einer neuen Modellreihe (Sophos XGS 2380, 3380, 4580 und 5580), die für neue Kundenanforderungen entwickelt wurde.
- Die fest verbauten Ports sind schneller: Kupfer mit 2,5 statt 1 Gbit/s und Glasfaser mit SFP28 statt SFP+.
- Mit 1 HE statt 2 HE braucht die Firewall nur noch halb so viel Platz im Rack.
- Die SSDs lassen sich vor Ort tauschen, ohne das Gerät zu öffnen, und innen arbeiten eine neue CPU-Generation und DDR5-Arbeitsspeicher.
- Die Hardware der Sophos XGS 5580 ist baugleich mit der neuen Sophos NDR 5500.
- Wir haben die Firewall vor dem Launch selbst getestet. Für wen sich der Umstieg lohnt, lesen Sie im Abschnitt zum Wechsel.
Was ist die Sophos XGS 5580? Ein neues Modell, kein Nachfolger
Die Sophos XGS 5580 ist Teil einer neuen Next-Generation-Firewall-Reihe für den Rackeinbau. Die neuen Modelle lösen keine bestehenden Modelle ab, sondern ergänzen das Portfolio für Kunden mit neuen Anforderungen, vor allem bei der internen Bandbreite.
Die Modelle der neuen Reihe liegen in der Benennung sehr nah an den ursprünglichen Modellen. Es handelt sich um die XGS 2380, 3380, 4580 und 5580. Auch wenn die Benennung eine Ablöse ähnlich den 2nd Gen Desktop Modellen vermuten lässt, gibt es keine EOL-Ankündigung für die 19 Zoll Rack Modelle. Sophos versicherte auch in partnerexklusiven Webinaren, dass keine Absicht besteht, die ursprünglichen Modelle auslaufen zu lassen und betont, dass es sich bei den neuen Geräten um eine eigenständige Modellreihe handelt, mit der sie auf neue Kundenanforderungen reagieren wollen.
Platzmangel im Serverschrank war dabei wohl nicht der Grund. Vor allem der Bedarf an interner Bandbreite ist in den letzten Jahren stetig gewachsen. Vor fünf Jahren reichten 10 Gbit/s noch aus, heute kommen vor allem große Standorte mit SFP+ an ihre Grenzen. Diese Lücke will Sophos mit SFP28-Ports und 25 Gbit/s schließen.
Auch bei anderen Änderungen merkt man, dass Sophos Kundenfeedback ernst nimmt. Die SSDs lassen sich tauschen, ohne die Maschine aufzuschrauben und damit die Garantie zu verlieren. Neue Hardware bei CPU und Arbeitsspeicher zeigt, dass Sophos die Rechenleistung an die Gefahren der modernen IT-Welt anpasst. Allgemein ist die neue Modellreihe deutlich leistungsstärker im Vergleich zu den ursprünglichen Rack-Modellen, bei einer gleichzeitigen Verbesserung der Leistungseffizienz. Die Sophos XGS 2380 hat bis zu viermal mehr Inspection-Leistung als die Sophos XGS 2300.
Die Sophos XGS 5500 bleibt im Programm, erhält weiterhin Updates und hat kein EOL-Datum. Preise und Lizenzen der neuen Firewall finden Sie unter Sophos XGS 5580 im Shop.
Video: Gespräch mit Sophos und unser Testfazit zur XGS 5580
Für dieses Video war unser Sophos Sales Engineer Frieder Kettel bei uns im Büro. Im Gespräch mit unserem Team geht es um die Einordnung der neuen XGS 1U-Reihe, die Hardware der Sophos XGS 5580 und die Frage, für wen sich der Umstieg lohnt. Dazu berichten wir aus unserem Praxistest. Das Video dauert 27 Minuten, die wichtigsten Aussagen und alle Kapitel finden Sie direkt darunter.
Das Wichtigste aus dem Video
- Ab 0:47: Die Sophos XGS 2380, 3380, 4580 und 5580 ergänzen die bisherigen XGS-Modelle für den Rackeinbau und lösen keines davon ab. Für die meisten Kunden reicht die bisherige Reihe weiterhin aus.
- Ab 10:59: Die neue Reihe richtet sich an Netze, die schnellere Uplinks brauchen oder stärker segmentiert werden. Läuft der Verkehr zwischen internen Netzen über die Firewall, wie es NIS2 und KRITIS nahelegen, braucht die Firewall mehr Durchsatz.
- Ab 15:02: Typische Einsatzorte sind Verwaltungen und Schulen, an Schulen oft mit vielen Geräten und Access Points. Die Sophos XGS 5580 eignet sich außerdem als Firewall am Übergang zum Rechenzentrum.
- Ab 17:23: In unserem Test liefen SFP+-Transceiver nicht in den SFP28-Ports. Mit SFP28-Transceivern auf der Firewall und den Ports von Hand auf 10G Full Duplex ließ sich der Uplink zu unserem Switch mit SFP+-Ports aufbauen.
- Ab 20:17: Ein Wechsel kann sich lohnen, wenn die bisherige XGS bei der TLS-Inspection an ihre Grenzen kommt, das Netz stärker segmentiert werden muss, schnellere Ports mit 2,5 Gbit/s Kupfer oder 25 Gbit/s Glasfaser nötig sind oder ZTNA, AI Defense und NDR mehr Leistung brauchen. Ob dann ein neues Modell oder eine größere bisherige XGS passt, klären wir im Sizing-Gespräch.
Alle 22 Kapitel des Videos
- 0:00 Vorstellung: UTMshop und Sophos Sales Engineering
- 0:47 Die neue XGS 1U-Reihe: Ergänzung, kein Nachfolger
- 1:51 Was bringen die neuen Modelle für NIS2 und KRITIS?
- 3:04 KI-Tools kontrollieren mit AI Defense und Sophos Fusion
- 4:08 Neues Bundle Xstream Plus mit Workspace Protection
- 7:02 Sophos XGS 5580: 1 HE statt 2 HE wie die XGS 5500
- 8:19 Vor Ort tauschbare SSDs im RAID 1
- 9:21 Hot-Swap-Netzteile
- 10:36 Vorderseite: SFP28, 2,5 GE Kupferports und FlexiPort
- 10:59 SFP28-Ports: Warum 25 Gbit/s? Uplinks und Netzsegmentierung
- 12:45 Welche Leistungswerte zählen wirklich?
- 13:49 XGS 2380 und 3380 ohne NPU: Was das bedeutet
- 15:02 Einsatzbereiche: Verwaltung, Schulen, Rechenzentrum
- 15:52 Unser Praxistest der XGS 5580 vor dem Launch
- 17:23 SFP+-Transceiver in SFP28-Ports: unser Stolperstein
- 18:21 Ergebnis des Tests und Feedback an Sophos
- 20:17 Für wen lohnt sich der Umstieg?
- 21:54 Netzsegmentierung als Grund für mehr Leistung
- 22:39 Mehr Ports: 2,5 GE Kupfer, 25 Gbit/s, FlexiPort-Ausblick
- 23:38 ZTNA, AI Defense und NDR auf der Firewall
- 24:11 Zusammenfassung der wichtigsten Punkte
- 26:12 Abschluss und Kontakt zum UTMshop
Sophos XGS 5580 von außen: Ports, Netzteile und tauschbare SSDs
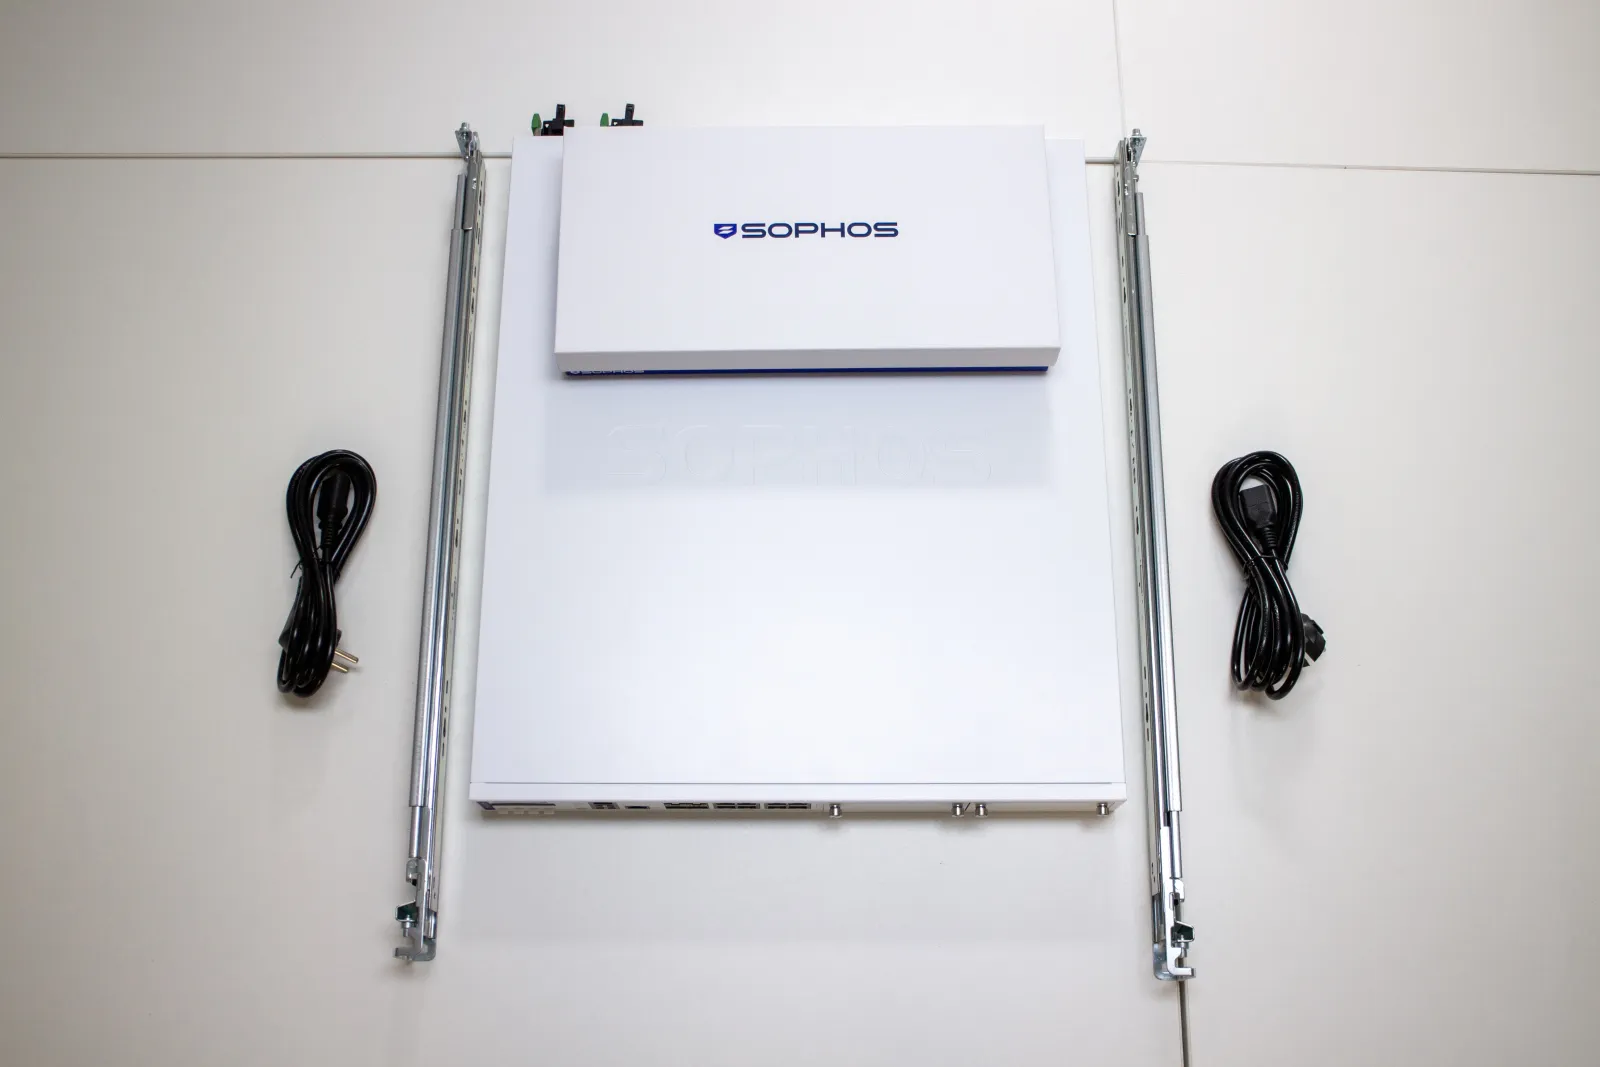
Am auffälligsten ist die Bauhöhe: Statt 2 HE belegt die Firewall nur noch 1 HE (1U) im Rack.
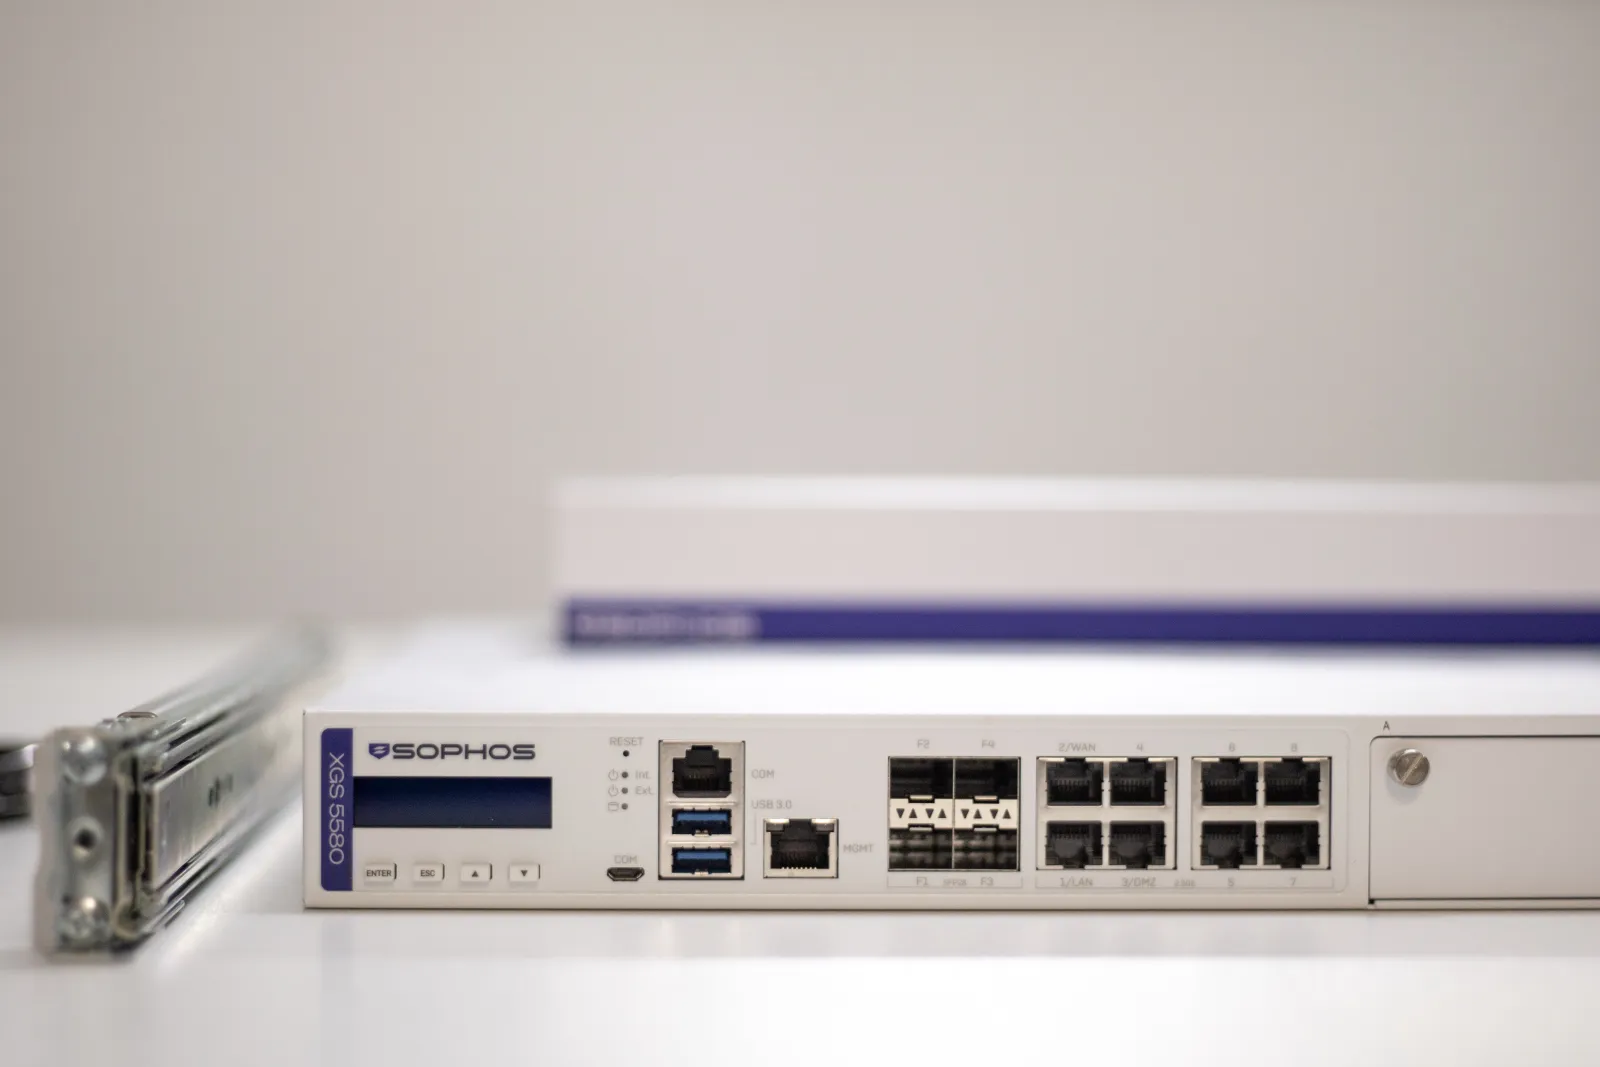
Auf der Front sitzen vier SFP28-Ports mit 25 Gbit/s und acht Kupferports mit 2,5 Gbit/s. Bisher waren es SFP+ und Gigabit-Kupfer. Zwei Erweiterungsschächte machen die Firewall flexibel für weitere Einsatzzwecke. Das gewohnte LCD-Display, die COM-Ports für eine serielle Verbindung und die USB-Ports sind ebenfalls vorhanden.
Gerade in Netzwerken, in denen hoher Durchsatz wichtig ist, sind die SFP28-Ports ein echter Zugewinn. Wenn Sie viele Glasfaserleitungen anbinden, planen Sie die passenden Transceiver und Module gleich mit ein. Was Sie dazu wissen müssen, lesen Sie im Abschnitt zu Transceivern und Zubehör.
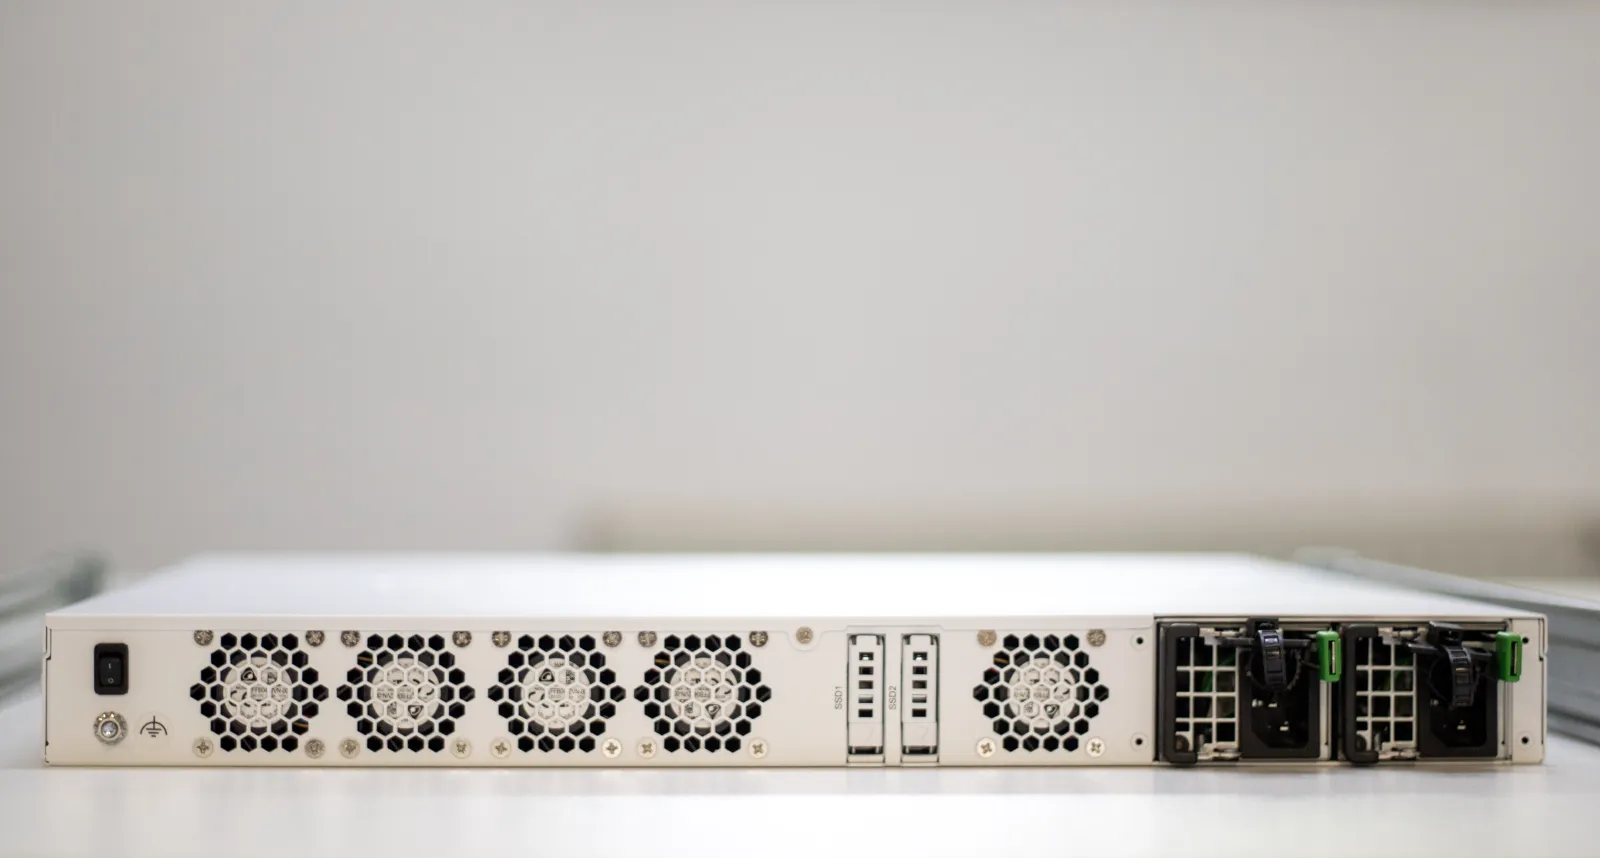
Auf der Rückseite befinden sich der Netzschalter, zwei Hot-Swap-Netzteile (beide im Lieferumfang, in der neuen Reihe nur bei der XGS 5580) und die vor Ort tauschbaren SSDs. Das ist vor allem praktisch, wenn ein Laufwerk ausfällt: Sie tauschen die SSD selbst vor Ort, ohne das Gerät einzuschicken und ohne es aufzuschrauben.
| Merkmal | Sophos XGS 5580 | Sophos XGS 5500 |
|---|---|---|
| Bauhöhe | 1 HE | 2 HE |
| Kupferports (fest verbaut) | 8 × 2,5 GbE | 8 × 1 GbE |
| Glasfaserports (fest verbaut) | 4 × SFP28 (25 Gbit/s) | 8 × SFP+ (10 Gbit/s) |
| Erweiterungsschächte | 2 | 1 × groß, 2 × klein |
| Netzteile | 2 Hot-Swap-Netzteile, beide im Lieferumfang | 2 Hot-Swap-Netzteile, beide im Lieferumfang |
| SSDs | 512 GB auf 2 SSDs im RAID 1 | 480 GB auf 2 SSDs im RAID 1 |
| CPU | AMD EPYC 4465P, 12 Kerne, 24 Threads, 3,4 GHz | AMD, 16 Kerne, 32 Threads |
| Netzwerkprozessor | Marvell Octeon CN9670, 24 Kerne, 16 GB | Dedizierte NPU |
| Arbeitsspeicher | 64 GB DDR5 | 64 GB DDR4 |
Von innen: CPU, RAM und Speicher
An dieser Stelle wollen wir nochmal kurz auf die gesamte Modellreihe eingehen. Alle vier Modelle im direkten Vergleich finden Sie in unserem Artikel Sophos XGS 2380, 3380, 4580 und 5580 im Vergleich. Während die Sophos XGS 4580 und die XGS 5580 bei der klassischen Architektur mit AMD-CPU und eigenständigem XStream Flow-Prozessor (NPU) geblieben sind, haben die Modelle 2380 und 3380 eine überarbeitete Architektur bekommen. Da die verbauten Intel-Prozessoren so leistungsstark sind, konnte hier auf die NPU verzichtet werden. Stattdessen setzt Sophos, ähnlich wie bereits bei den Desktop-Modellen, auf sogenannte Integrated FastPath Cores. Das sind dedizierte Kerne der CPU, die die Aufgaben der NPU übernehmen. Die CPU der Sophos XGS 2380 hat 20 Kerne, die der XGS 3380 24 Kerne, jeweils mit 2,2 GHz Basistakt. Ein Teil davon ist fest für den FastPath reserviert. So spart Sophos in diesem Leistungsbereich ein Modul ein und erreicht trotzdem einen deutlichen Leistungszuwachs. Gleichzeitig wird in den Modellen XGS 4580 und XGS 5580 weiterhin auf eine NPU gesetzt, da in diesem Bereich die Leistung eines eigenen Flow-Prozessors noch messbare Vorteile bringt. Die CPU der XGS 4580 hat 8 Kerne und 16 Threads bei 3,8 GHz Basistakt, die der XGS 5580 12 Kerne und 24 Threads. Dazu kommt jeweils eine NPU, bei der XGS 4580 mit 20 Kernen, bei der XGS 5580 mit 24 Kernen.
In der Sophos XGS 5580 arbeitet ein AMD EPYC 4465P mit 12 Kernen, 24 Threads und 3,4 GHz Takt. Dazu kommen 64 GB DDR5-Arbeitsspeicher, aufgeteilt auf zwei Module mit je 32 GB. Als Systemspeicher stehen 512 GB zur Verfügung, gespiegelt auf zwei SSDs im RAID 1. Dieselbe Hardware nutzt Sophos auch für die neue Sophos NDR 5500, beide Geräte sind baugleich.
Zum Vergleich: Die Sophos XGS 5500 arbeitet mit 16 Kernen und 32 Threads, ebenfalls auf AMD-Basis. Der Arbeitsspeicher wurde auf DDR5 umgestellt, die Speichermenge ist aber gleich geblieben.
Sophos hat uns gegenüber bereits bestätigt, dass die neue Modellreihe mehr TLS-Durchsatz pro Watt erreicht. Die Maschinen haben sowohl einen besseren TLS-Durchsatz als auch eine verbesserte Leistungseffizienz.
Für die SFP28-Ports benötigen Sie passende SFP28-Transceiver. Das haben wir bei der Einrichtung selbst erlebt: Für den LAG-Uplink auf unseren Sophos Switch, der nur über SFP+-Ports verfügt, wollten wir zunächst SFP+-Transceiver verwenden.
In den SFP28-Ports funktionierten diese in unserem Test jedoch nicht. Nach Rücksprache mit unserem Sophos Sales Engineer haben wir passende SFP28-Transceiver nachbestellt und die Ports manuell auf 10G Full Duplex gesetzt. Danach ließ sich der Uplink erfolgreich aufbauen.
Nach unserem aktuellen Stand soll sich dieses Verhalten zukünftig per Software lösen lassen. Planen Sie die passenden Transceiver trotzdem bereits vor der Bestellung ein, damit sich die Inbetriebnahme nicht unnötig verzögert.
Prüfen Sie außerdem vorab, ob die fest verbauten Ports für Ihre Umgebung ausreichen, und bestellen Sie benötigte FlexiPort-Module gegebenenfalls direkt mit.
- SFP28-Transceiver: separat bestellen. Vom Hersteller getestet sind bisher drei 25G-Transceiver von FS, nur mit 25 Gbit/s: SFP-25GMSR-85 für XGS 3380, 4580 und 5580, SFP-25GSR-85 und SFP-25GLR-85 für die XGS 3380. Die Liste steht auch in unserer Kompatibilitätsliste für Transceiver . Fragen Sie uns vor der Bestellung.
- FlexiPort-Module: separat bestellen, falls die fest verbauten Ports nicht reichen.
- Netzteile: Nur die Sophos XGS 5580 wird mit zwei Netzteilen ausgeliefert. Die XGS 2380, 3380 und 4580 kommen mit einem Netzteil.
- Rackmontage: Bei XGS 4580 und 5580 liegen Halterungen und Gleitschienen bei, bei XGS 2380 und 3380 je zwei kurze und lange Halterungen. Gleitschienen gibt es für XGS 2380 und 3380 optional.
- Kabel: Netzkabel, RJ45-Kabel und Micro-USB-Kabel liegen bei, DAC-Kabel nicht.
So haben wir die Sophos XGS 5580 getestet
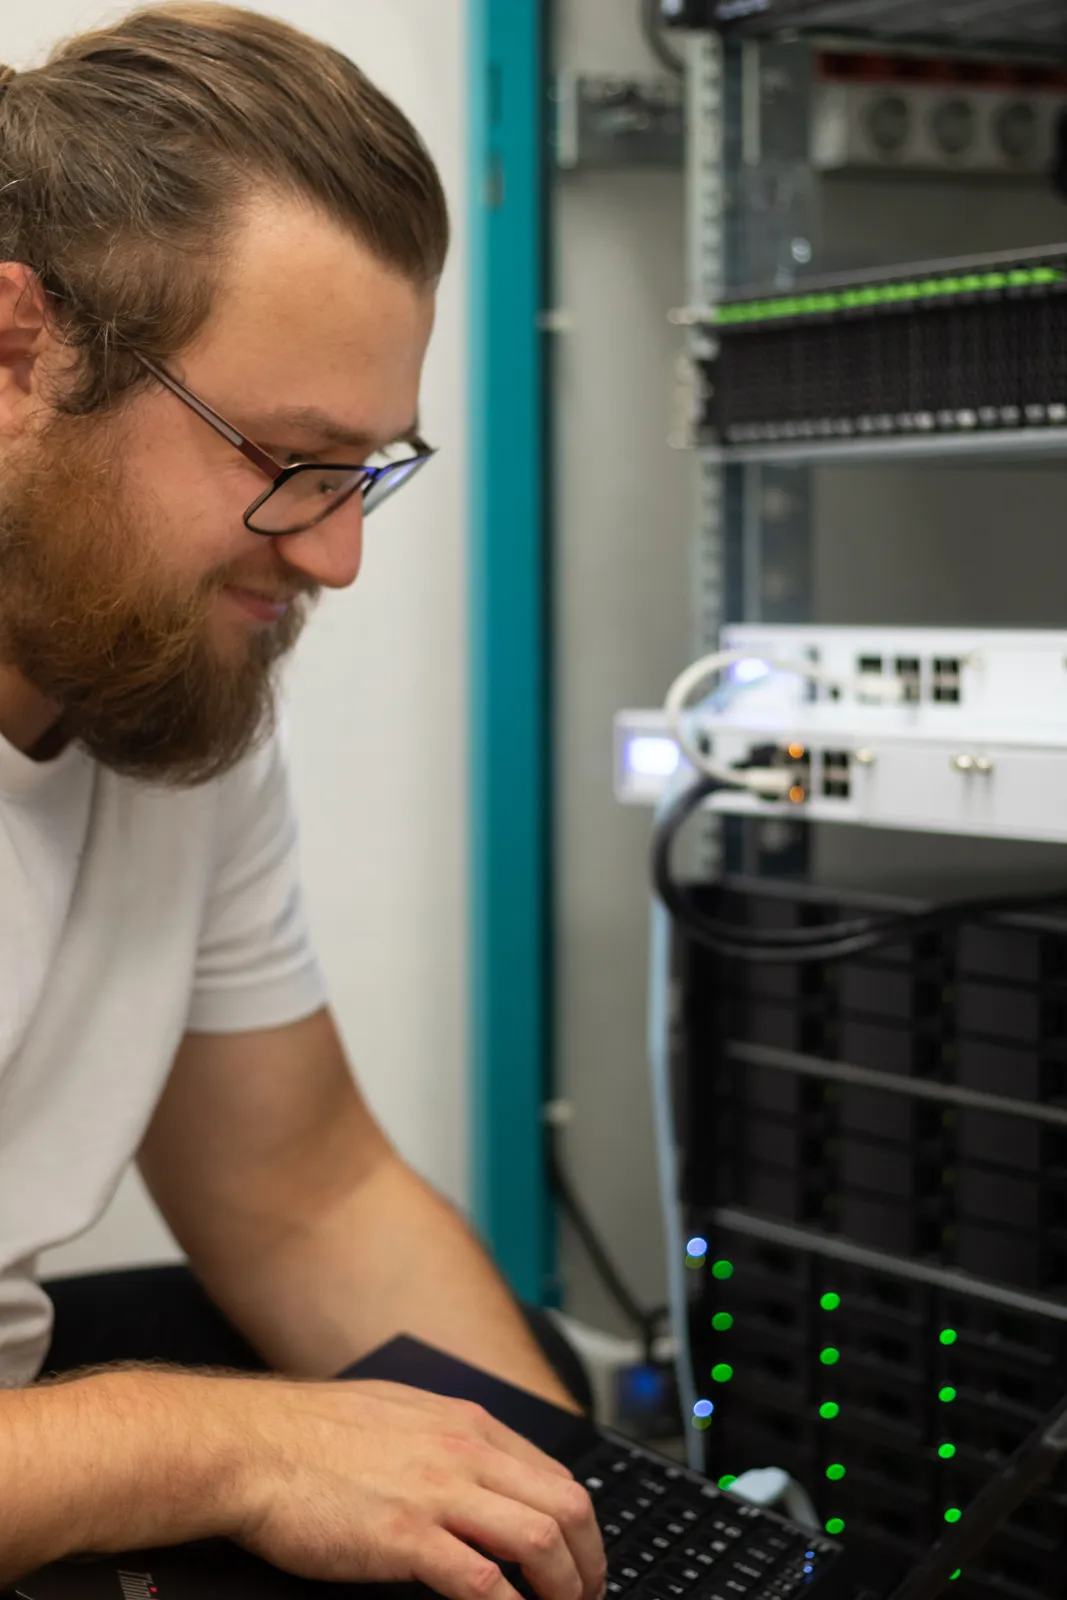
Als Sophos Titanium Partner konnten wir die Sophos XGS 5580 vor dem Launch testen. Dafür haben wir bei uns eine eigene Testumgebung mit eigener WAN-Leitung aufgebaut. Unser Ziel war es, die Firewall nach Vorgaben zu konfigurieren und verschiedene Anwendungsszenarien wie den klassischen Büroalltag und einen Webserver-Betrieb darzustellen.
Die Testumgebung
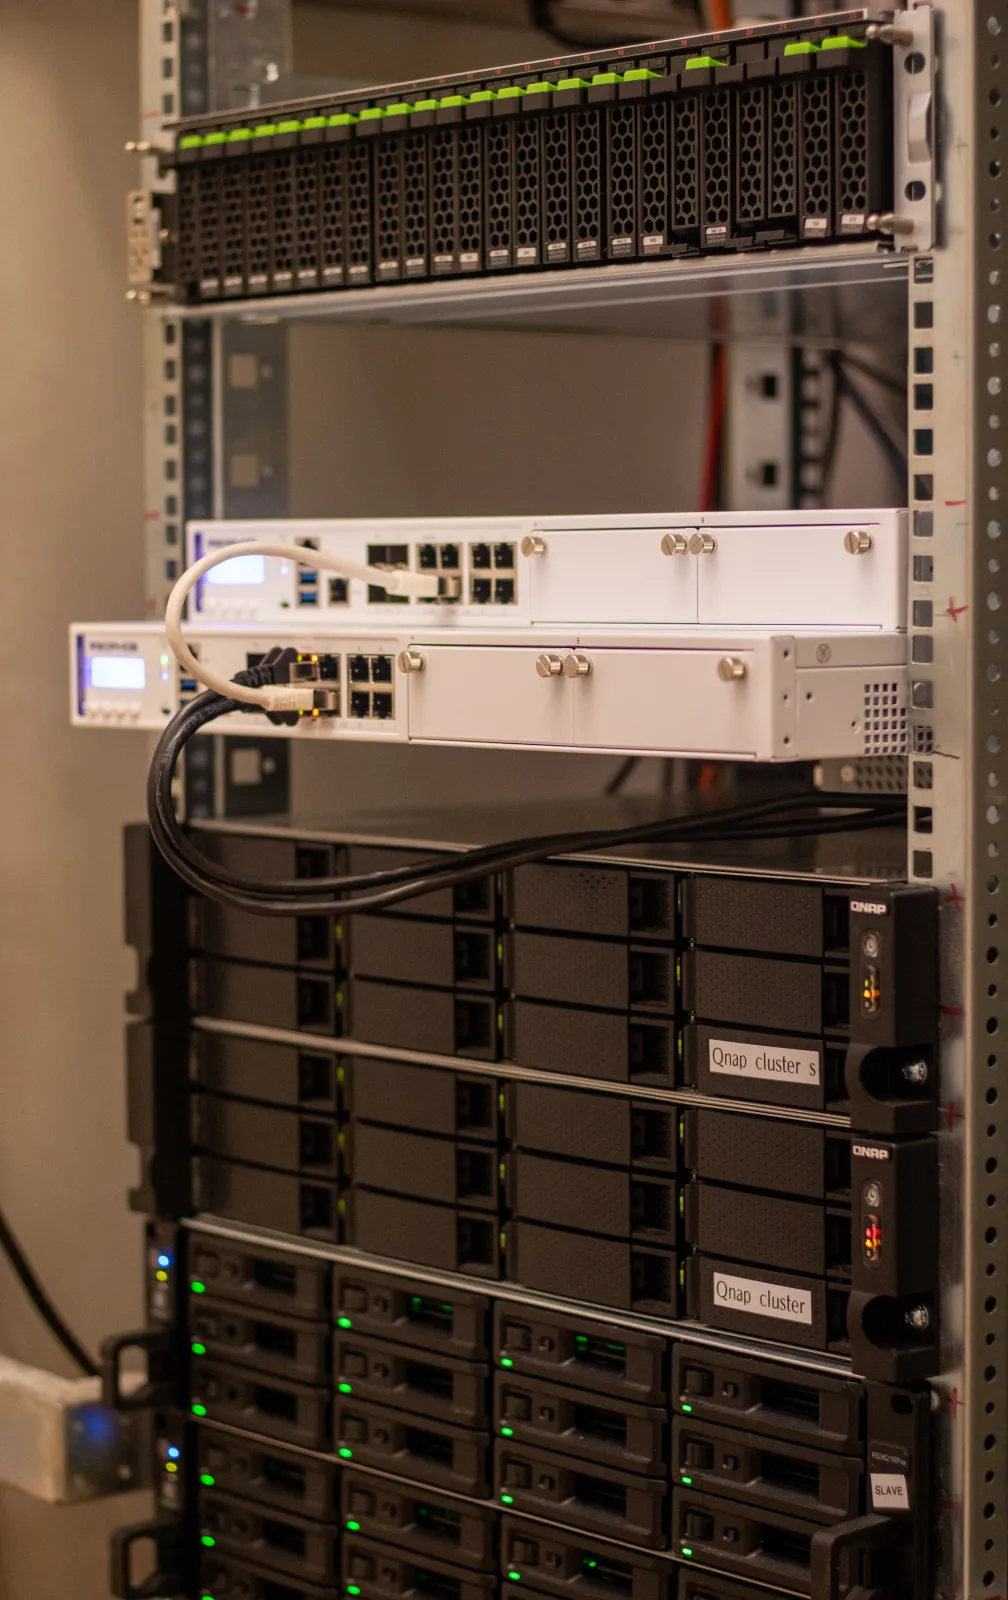
Für den Test hat uns Sophos zwei Geräte zugeschickt. Dazu haben wir einen Sophos CS110-24FP als Switch verwendet. Die WAN-Anbindung bestand aus einer öffentlichen IP-Adresse auf unserer Zweitleitung und einem Backup-Gateway über eine Leitung, die wir sonst nicht nutzen.
Intern haben wir ein Client-Netz und ein Server-Netz eingerichtet. Im Server-Netz lief auf einem Hyper-V-Host ein Active Directory, ein File-Sharing-Server und ein IIS-Webserver. Die Anbindung ins interne Netz lief über Glasfaser.
Da wir zwei Firewalls hatten, konnten wir beide im HA-Verbund (Aktiv-Passiv) betreiben. Bevor das erste Gerät ausgepackt war, stand bereits ein Plan für Konfiguration und Tests.
Die Einrichtung
Die Firewall haben wir mit der damals noch nicht veröffentlichten Firmware-Version 22.0.2_MR-2.SF310-546 eingerichtet. Die Grundeinrichtung verlief reibungslos.
Erste Probleme gab es bei den SFP28-Ports. Da wir keine vollständige SFP28-Infrastruktur abbilden konnten, wollten wir mit SFP+-Transceivern arbeiten. Die liefen in den SFP28-Ports aber nicht. Gelöst haben wir das mit SFP28-Transceivern auf der Firewall, Details finden Sie in der Infobox zu Transceivern und Zubehör.
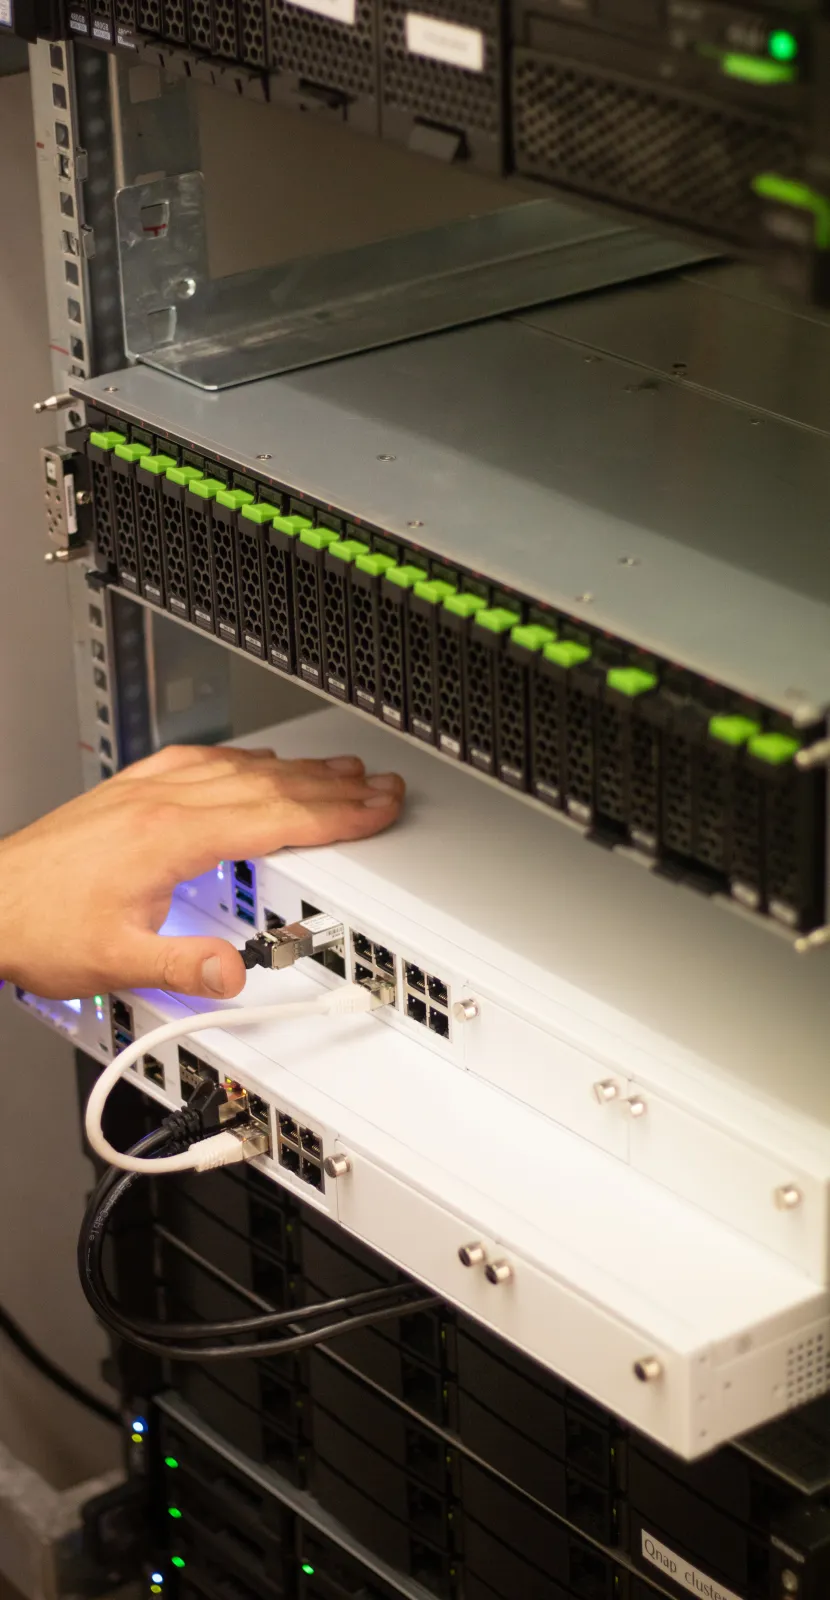
Schwierigkeiten machte außerdem der Aufbau des HA-Clusters. Ursache war ein Bug in der damals noch unveröffentlichten MR2-Version. Dieser wurde in der offiziellen Version behoben. Nachdem der Verbund stand, lief er im Test stabil. Das Umschalten bei einem Ausfall haben wir nicht getestet. Alle weiteren Einstellungen ließen sich problemlos abbilden.
Ergebnisse der Tests
Wir haben verschiedene Anwendungsszenarien für Nord-Süd- und Ost-West-Traffic sowie für die Web Application Firewall (WAF) nachgestellt. Ziel war es, die Funktionalität der Dienste im Zusammenspiel mit der noch unveröffentlichten Software- und Hardwareversion zu überprüfen.
Bis auf die bereits beschriebenen Probleme mit HA und den SFP28-Ports konnten wir bei der Einrichtung keine Probleme feststellen. Auch bei den folgenden Anwendungsszenarien funktionierte die Maschine tadellos.
Aufgrund der Abhängigkeiten von unserer lokalen Infrastruktur konnten wir die Firewall dabei nicht innerhalb ihrer vorgesehenen Leistungsbereiche auslasten. Die Tests dienten daher der Funktionsprüfung und erlauben keine belastbaren Aussagen über die tatsächliche Leistungsfähigkeit der Firewall.
Welche Leistungswerte wirklich zählen
Inzwischen liegen die technischen Daten der neuen Reihe vor. Die XGS 5580 schafft 112,5 Gbit/s Firewall-Durchsatz, 58 Gbit/s Threat Protection und 16 Gbit/s TLS-Inspection. Wichtiger als einzelne Zahlen ist aber, welcher Wert im Datenblatt für Ihren Einsatz entscheidet.
Der große Firewall-Durchsatz misst die reine Firewall ohne zusätzliche Schutzfunktionen, unter idealen Testbedingungen mit HTTP-Verkehr und 512 KB großen Antworten. Das ist der Bestwert. Mit gemischten UDP-Paketgrößen (IMIX) schafft die XGS 5580 noch 52 Gbit/s. Sobald IPS, Webfilter oder App Control aktiv sind, gilt der Firewall-Durchsatz nicht mehr. Realistischer ist der Threat-Protection-Wert, der mehrere Schutzfunktionen gleichzeitig misst.
Am kritischsten ist heute meist die TLS-Inspection, auch SSL-Inspection genannt. Über 90 % des Datenverkehrs sind verschlüsselt. Ohne TLS-Inspection sind IPS, Malware-Scan und Webfilter weitgehend blind. Gleichzeitig ist es meist der niedrigste Wert im Datenblatt.
Kein einzelner Wert entscheidet über das passende Modell. Es ergibt sich aus Ihrem Lastprofil: Wie viel Verkehr läuft wirklich durch die Firewall, welche Funktionen sind gleichzeitig aktiv, wie hoch sind die Lastspitzen und wie viel Reserve brauchen Sie für die nächsten Jahre? Für das Sizing hilft Ihnen unser Sizing Guide für Sophos XGS . Wie Sie grundsätzlich herausfinden, welche Sophos XGS Firewall die richtige ist , lesen Sie in unserem Ratgeber zur Dimensionierung oder sprechen Sie uns gern direkt an.
| Wert im Datenblatt | Was er misst | Wann er entscheidet |
|---|---|---|
| Firewall-Durchsatz | Reiner Firewall-Durchsatz ohne IPS, Application Control und Malware-Schutz, unter idealen Testbedingungen gemessen mit HTTP-Verkehr und 512 KB großen Antworten. Das ist der Bestwert. | Bei reinem Core-, RZ- oder Interconnect-Traffic ohne tiefe Inspektion. Sobald IPS, Webfilter oder App Control aktiv sind, steht der Wert in keiner Relation mehr. |
| Threat Protection | Durchsatz mit gleichzeitig aktiven Security-Features (Firewall, IPS, Anti-Malware, App Control) und realistischerem Traffic-Mix. | Dimensionierungswert, wenn die Firewall wirklich schützen soll. Kommt der Realität am nächsten. |
| IPsec VPN | Durchsatz für verschlüsselten Tunnel-Traffic (gemessen über mehrere Tunnel mit 512 KB großen HTTP-Antworten), oft plus maximale Tunnelanzahl. | Viele Standorte, Homeoffice, Backup- und Replikationsjobs. Achtung: Der Wert ist über mehrere Tunnel aggregiert. Ein einzelner Tunnel ist oft an einen CPU-Kern gebunden. Prüfen Sie bei schneller Einzelanbindung den Single-Tunnel-Wert. |
| TLS-Inspection | Durchsatz beim Aufbrechen von HTTPS mit eigener CA: entschlüsseln, inspizieren und neu verschlüsseln. Oft mit Angabe gleichzeitiger Verbindungen. | Heute meist der kritischste Wert, weil über 90 % des Traffics auf TLS-Verschlüsselung basiert. Meist der niedrigste Wert im Datenblatt. TLS 1.3 in Verbindung mit einer hohen Anzahl von Verbindungen kann diesen Wert zusätzlich deutlich reduzieren. |
Drei Einsatzprofile im Vergleich
Welche Sophos XGS Firewall passt, entscheidet nicht die Branche allein. Entscheidend ist, was real durch die Firewall läuft und welche Funktionen dabei aktiv sind. Ost-West-Verkehr zählt nur, soweit er wirklich über die Firewall geroutet wird.
| Einsatzprofil | Was durch die Firewall läuft | Welche Werte zählen |
|---|---|---|
| Rechenzentrum mit SD-WAN, mehreren VPNs und 10G-Uplinks | Nord-Süd-Traffic zu den Uplinks, SD-WAN-Overlay-Traffic der Standorte sowie mehrere IPsec-Tunnel, beispielsweise Site-to-Site oder zu Partnern. Ost-West-Traffic läuft nur dann über die Firewall, wenn er durch eine kontrollierte Netzwerksegmentierung entsprechend geroutet wird. Kommunikation innerhalb desselben Netzbereichs oder Hypervisor-interner Traffic passiert die Firewall dagegen in der Regel nicht. | Threat Protection für die Dimensionierung bei aktivem IPS und Malware-Schutz, IPsec VPN inklusive aggregiertem Durchsatz, Single-Tunnel-Leistung und Tunnelanzahl sowie TLS-Inspection, wenn ein- oder ausgehender HTTPS-Traffic inspiziert wird. Der reine Firewall-Durchsatz ist vor allem für Interconnect-Traffic ohne tiefe Inspektion relevant. Zusätzlich zählen gleichzeitige Verbindungen und neue Verbindungen pro Sekunde. |
| Industrie mit mehreren Standorten und Segmentierung | Traffic zwischen IT- und OT-Zonen, Standortvernetzung per VPN, Fernwartungszugriffe durch Dienstleister oder Hersteller sowie der Internetzugang der Büro-IT. Kommunikation gekapselter Produktionsnetze wird häufig separat beziehungsweise dediziert behandelt. | Firewall-Durchsatz und niedrige Latenz bei Zonenübergängen, IPsec VPN bei vielen Tunneln mit eher kleineren Bandbreiten pro Standort sowie Threat Protection für Internet- und Fernwartungs-Traffic. TLS-Inspection ist häufig nachrangig, außer der Internetzugang der Büro-IT wird inspiziert. Tunnelanzahl und gleichzeitige Verbindungen können hier wichtiger sein als der reine Maximaldurchsatz. |
| Öffentlicher Sektor mit Standortkonsolidierung | Zentralisierter Internetzugang vieler ehemals dezentraler Standorte, Fachverfahren und Bürgerportale, VPN-Anbindung der Außenstellen sowie Homeoffice-Zugänge. | TLS-Inspection, wenn der Internet-Breakout zentral gebündelt wird, Threat Protection, IPsec VPN inklusive aggregiertem Durchsatz und Remote-Access-Usern sowie gleichzeitige Verbindungen. Wichtig ist, die Summe aller Standorte als Lastprofil zu betrachten und nicht nur den größten Einzelstandort. |
Für wen sich die Sophos XGS 5580 lohnt und für wen nicht
Mit der Sophos XGS 5580 will Sophos keine aktuellen Firewall-Modelle ablösen. In unseren Gesprächen hat der Hersteller immer wieder betont, dass das neue Modell eine Reaktion auf neue Kundenanforderungen ist, zum Beispiel aus Ausschreibungen. Die Sophos XGS 5500 erhält weiterhin Updates und hat kein EOL-Datum.
Ein neues Modell ist also kein Grund, eine funktionierende Firewall zu ersetzen. Sie sollten immer Ihr jeweiliges Einsatzszenario prüfen und entsprechend ein Modell auswählen.
Der Wechsel lohnt sich, wenn Sie einen hohen Bandbreitenbedarf im internen Netz haben, zum Beispiel im Rechenzentrum oder in großen Büros mit vielen On-Premises-Diensten. Des Weiteren kann es Compliance-Anforderungen zum Beispiel durch DORA geben, die einen einfachen Austausch von Netzteilen und Festplatten voraussetzen.
Der Wechsel lohnt sich nicht, wenn
- Ihre Firewall unter realer Last noch Reserven hat. Dann empfehlen wir ein Renewal für die bestehende Firewall.
- die neue Firewall für Ihre Last zu groß ist. Dann passt ein kleineres Modell besser.
- Sie mehr Glasfaserports brauchen, als fest verbaut sind.
Wenn Ihre Firewall Ihre Anforderungen weiterhin erfüllt, können Sie sie beibehalten.
Preis, Lizenzen und Verfügbarkeit der Sophos XGS 5580
Sophos hat die neue XGS 1U-Reihe am 27. Oktober 2026 auf der it-sa in Nürnberg vorgestellt. Appliance und Bundles finden Sie mit Listenpreis in unserem Shop: Sophos XGS 5580 im Shop. Zur Lieferzeit berät Sie unser Vertrieb.
Die Listenpreise der vier Appliances:
| Modell | Artikelnummer | Listenpreis (netto) |
|---|---|---|
| Sophos XGS 2380 Security Appliance, EU/UK-Netzkabel | XG238000ZZPCEK | 9.134,66 € |
| Sophos XGS 3380 Security Appliance, EU/UK-Netzkabel | XG338000ZZPCEK | 13.585,47 € |
| Sophos XGS 4580 Security Appliance, EU/UK-Netzkabel | XG458000ZZPCEK | 22.386,21 € |
| Sophos XGS 5580 Security Appliance, EU/UK-Netzkabel | XG558000ZZPCEK | 32.121,45 € |
Preise ohne Mehrwertsteuer, Stand November 2026. Wie bei den bisherigen Modellen enthält die Appliance die Basis-Firewall, Schutz-Bundles wie Xstream Protection kommen dazu. Die Preise der Bundles mit Standard Protection und Xstream Protection stehen auf den Modellseiten im Shop.
Wie bisher gibt es Standard Protection, Network Protection und Xstream Protection. Neu kommt für alle vier Modelle das Bundle Xstream Plus dazu, das zusätzlich Sophos Workspace Protection für 100 Nutzer (XGS 2380, 3380) oder 300 Nutzer (XGS 4580, 5580), Enhanced Plus Support und bis zu einem Jahr Reporting enthält.
Häufige Fragen zur Sophos XGS 5580
Welche Modelle gehören zur neuen Sophos XGS 1U-Reihe?
Zur neuen Reihe gehören diese Modelle: Sophos XGS 2380, Sophos XGS 3380, Sophos XGS 4580 und Sophos XGS 5580. Sie ergänzen die bisherigen Sophos XGS Rack-Modelle und lösen sie nicht ab. Artikelnummern und Listenpreise finden Sie im Abschnitt Preis, Lizenzen und Verfügbarkeit. Wie sich die vier Modelle unterscheiden, lesen Sie im Vergleich der neuen Sophos XGS 1U-Reihe.
Welches Modell löst die Sophos XGS 5580 ab?
Die Sophos XGS 5580 löst kein anderes Modell ab. Sie ergänzt das aktuelle Portfolio für neue Kundenanforderungen, zum Beispiel hohen Bandbreitenbedarf im internen Netz oder Compliance-Anforderungen wie DORA. Die Sophos XGS 5500 erhält weiterhin Updates und hat kein EOL-Datum. Ein sofortiger Wechsel ist deshalb nicht nötig. Eckdaten und Lizenzen finden Sie auf unserer Seite zur Sophos XGS 5580.
Ist die Sophos XGS 5580 baugleich mit der Sophos NDR 5500?
Ja. Die Hardware der Sophos XGS 5580 ist baugleich mit der neuen Sophos NDR 5500.
Funktionieren SFP+-Transceiver in den SFP28-Ports?
Nach unserem letzten Stand nicht. In unserem Test liefen SFP+-Transceiver in den SFP28-Ports nicht. Gelöst haben wir das mit SFP28-Transceivern, die Ports haben wir von Hand auf 10G Full Duplex gesetzt. Damit lief der LAG-Uplink auf unseren Switch mit SFP+-Ports. Prüfen Sie vor dem Kauf, ob Sie passende SFP28-Transceiver haben. Vom Hersteller getestet sind bisher drei 25G-Transceiver von FS, nur mit 25 Gbit/s. Die Modelle stehen in der Infobox Transceiver und Zubehör, vor der Bestellung beraten wir Sie gern.
Kann ich die Konfiguration der Sophos XGS 5500 auf die Sophos XGS 5580 übernehmen?
Ja. Die Sophos XGS 5580 läuft wie alle Sophos XGS Firewalls auf dem Sophos Firewall OS. Backups anderer Sophos XGS Firewalls sind deshalb kompatibel. Weil sich die Ports ändern, sollten Sie die Port-Zuordnung neu planen. Ob Ihr konkretes Szenario passt, prüfen Sie dies in der Kompatibilitätsprüfung von Sophos oder sprechen Sie mit unserem zertifizierten Expertenteam.
Wie lange wird die Sophos XGS 5500 noch unterstützt?
Es gibt kein EOL-Datum für die 19-Zoll-Modelle von Sophos. Nach unserem Stand werden sie auch nicht zeitnah abgelöst. Die offiziellen Lifecycle-Daten finden Sie bei Sophos, alle Termine im Überblick in unserer EOL-Übersicht.
Welche Firmware braucht die Sophos XGS 5580?
Die Sophos XGS 5580 läuft ab SFOS 22.0 MR2. Wir haben sie mit einer Vorabversion von SFOS 22.0.2 MR2 (Build 22.0.2_MR-2.SF310-546) getestet. Seit dem Test ist zudem die v23-EAP-Version erschienen, auf der wir sie aktuell betreiben.
Lohnt sich der Wechsel, wenn mein Gerät noch gut läuft?
In der Regel nicht. Wenn Ihre Firewall noch gut läuft, unter realer Last Reserven hat und Sie keine anderen Einschränkungen haben, können Sie sie weiter betreiben. Lohnend wird der Wechsel vor allem bei hohem Bandbreitenbedarf im internen Netz. Die Kriterien finden Sie im Abschnitt Für wen sich die Sophos XGS 5580 lohnt und für wen nicht. Wenn Sie unsicher sind, vereinbaren Sie gern einen Beratungstermin mit uns.
Was kostet die Sophos XGS 5580?
Die Appliance (Artikelnummer XG558000ZZPCEK) kostet 32.121,45 € netto (Listenpreis, Stand November 2026), inklusive Basis-Firewall. Die Preise der Bundles mit Standard Protection und Xstream Protection finden Sie auf der Modellseite im Shop. Alle vier Modelle finden Sie im Abschnitt Preis, Lizenzen und Verfügbarkeit.
Fazit: Was der Test zeigt und was Sie vor dem Kauf planen sollten
Die Sophos XGS 5580 hat in unserem Test einen starken Eindruck hinterlassen. Sie lief in unseren Funktionstests unauffällig, die Grenze setzte immer unsere WAN-Leitung und nie die Firewall. Mit 1 HE spart sie Platz im Rack, und die SSDs tauschen Sie im Fehlerfall in Abstimmung mit dem Sophos Support selbst vor Ort. Planen Sie die SFP28-Transceiver aber von Anfang an ein, denn SFP+-Transceiver liefen in unserem Test nicht.
Wichtig ist auch, was sie nicht ist: kein Nachfolger, der Ihre bestehende Firewall überholt. Sie richtet sich an Umgebungen mit hohem Bandbreitenbedarf im internen Netz.
Ihr nächster Schritt hängt von Ihrer Ausgangslage ab:
- Ihre Firewall hat noch Reserven: weiter betreiben.
- Das Gerät passt, die Lizenz läuft aus: Lizenz verlängern.
- Ihr internes Netz braucht mehr Bandbreite: Wechsel auf die Sophos XGS 5580 prüfen.
Noch Fragen?
Haben Sie weitere Fragen? Kontaktieren Sie uns. Unsere geschulten Techniker helfen Ihnen, die richtigen nächsten Schritte zu planen.
Sophos XGS Sizing Guide Kaufberatung Sophos XGS 5580 im Shop
Kontakt
Verwandte Artikel
Zertifizierung:
- Sophos MDR Sales Consultant
- Sophos Firewall Sales Consultant
- Sophos Central Sales Consultant
- Sophos Central Engineer
- Sophos Central Technician
- Sophos Central Architect
- Sophos Firewall Engineer
- Sophos Firewall Technician
- Sophos Firewall Architect