HINWEIS: Ab 01.10.2023 wird die Subscription (Abonnement) am Tag der Bestellabwicklung von Sophos aktiviert. Soll die Aktivierung später erfolgen, geben Sie bitte das gewünschte Datum der Aktivierung im Bestellprozess an.
Lieferinformationen
Gratis Versand ab 150 Euro innerhalb Deutschlands
Hocheffektiv durch neuronale Deep-Learning-Netzwerke
Wehren Sie mehr Endpoint-Bedrohungen ab als je zuvor. Endpoint ermöglicht dies mit Deep Learning, einer Sonderform des Machine Learning, das bekannte und unbekannte Malware ohne Signaturen erkennen kann. Deep Learning macht Endpoint intelligenter, skalierbarer und effektiver im Kampf gegen völlig unbekannte Bedrohungen. Deep Learning macht Endpoint leistungsstärker als Endpoint-Security-Lösungen, die sich allein auf herkömmliches Machine Learning oder eine signaturbasierte Erkennung verlassen.
Ransomware im Keim ersticken
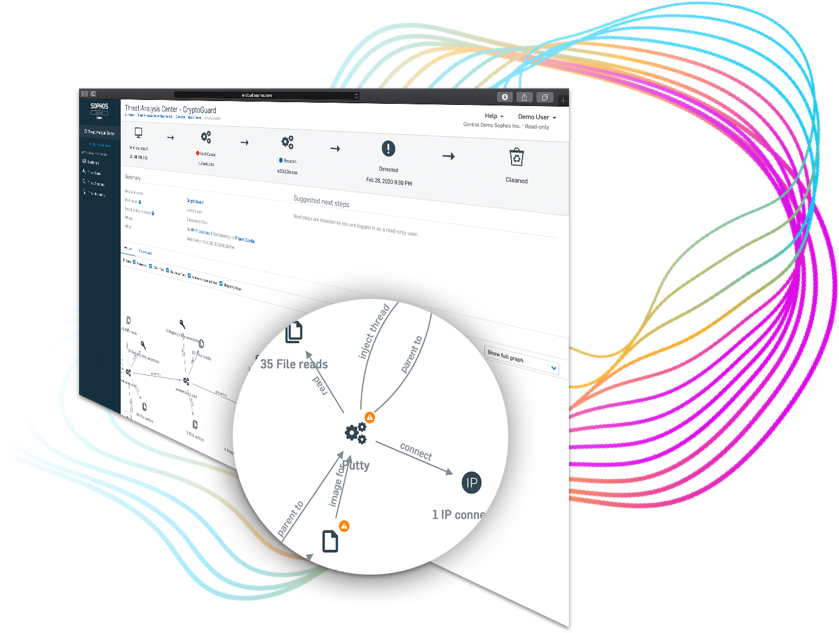
Blockieren Sie Ransomware-Angriffe, bevor sie in Ihrem Unternehmen ernsthaften Schaden anrichten können. Mit der Anti-Ransomware-Technologie von Endpoint erkennen Sie schädliche Verschlüsselungsprozesse und stoppen diese, bevor sie sich im Netzwerk ausbreiten können. Sowohl dateibasierte als auch Master-Boot-Record-Ransomware werden zuverlässig abgewehrt. Alle bereits verschlüsselten Dateien werden in einen sicheren Zustand zurückversetzt, damit Ihre Mitarbeiter ohne Unterbrechungen weiterarbeiten können und Ihre Geschäftskontinuität gewährleistet bleibt. Nach der Bereinigung erhalten Sie detaillierte Informationen, sodass Sie sehen können, wie die Bedrohung sich Zugriff verschafft hat, welche Bereiche betroffen waren und wann die Bedrohung blockiert wurde.
Sie möchten Sophos Central gerne sehen? Dann schauen Sie sich die Live Demo von Sophos Central hier an. Email: demo@sophos.com PW: Demo@sophos.com
Schützen Sie Ihre iOS- und Android-Geräte mit Sophos Mobile. Für Windows Server und Linux-Geräte ist eine Subscription von Endpoint for Server erforderlich.
Funktionen von Endpoint mit EDR & XDR
Endpoint Detection and Response (EDR)
Erkennt und priorisiert potenzielle Bedrohungen automatisch. So können Sie schnell feststellen, worauf Sie sich konzentrieren sollten und welche Systeme betroffen sein könnten.
Anti-Ransomware
Schützt Dateien vor Ransomware, stellt Dateien automatisch wieder her und stoppt Ransomware und Boot-Record-Angriffe mittels Verhaltensanalysen.
Active Adversary Mitigations
Active Adversary Mitigation verhindert Persistenz auf Systemen, Credential Theft Protection schützt vor Diebstahl von Zugangsdaten und Malicious Traffic Detection erkennt schädlichen Datenverkehr.
Extended Detection and Response (XDR)
Gehen Sie über Endpoint hinaus, indem Sie für noch mehr Transparenz auch produktübergreifende Datenquellen berücksichtigen.
Deep-Learning-Technologie
In Intercept X integrierte künstliche Intelligenz erkennt bekannte und unbekannte Malware ganz ohne Signaturen.
Central Management
Verwalten Sie Ihre Endpoint Protection, EDR, XDR und andere Sophos-Lösungen über eine zentrale Konsole.
Exploit Prevention
Blockiert Exploits und Techniken, die zur Verbreitung von Malware, zum Diebstahl von Zugangsdaten und zur Verschleierung von Angriffen eingesetzt werden.
Synchronized Security
Sophos-Lösungen tauschen automatisch Daten aus und ergreifen Reaktionsmaßnahmen.
Sophos Endpoint
CENTRAL Endpoint
CENTRAL Endpoint mit XDR
CENTRAL Endpoint mit MDR Complete
REDUKTION DER ANGRIFFSFLÄCHE
Web Protection
Web Control/Kategoriebasierte URL-Filterung
Download Reputation
Application Control
Peripheriekontrolle
Data Loss Prevention
Server Lockdown (Application Whitelisting)
Festplattenverschlüsselung
Add-on
Add-on
Add-on
BEDROHUNGSABWEHR
Ransomware File Protection (CryptoGuard)
Schutz vor Remote-Ransomware (CryptoGuard)
Schutz des Master Boot Record (MBR) vor Ransomware
System konfigurieren? Set-Up Beratung erhalten? Fehlermanagement?
Unsere zertifizierten Techniker sind für Sie da!
Es ist unsere Mission, Sie durch den gesamten Lifecycle der
IT-Sicherheit zu begleiten. Von der Beratung zur passenden Lösung und Lizenzierung über
die Beschaffung von Hard- und Software bis hin zur Installation,
Fehlermanagement und Incident-Prozessen.
Unser Beratungsteam ist immer nur einen Anruf entfernt.
Unbekannte Bedrohungen blockieren
Sophos XDR - Server ermöglicht dies mit Deep Learning, einer Sonderform des Machine Learning, das bekannte und unbekannte Malware ohne Signaturen erkennen kann. Deep Learning macht Sophos XDR - Server intelligenter, skalierbarer und effektiver im Kampf gegen völlig unbekannte Bedrohungen. Deep Learning macht Sophos XDR - Server leistungsstärker als Security-Lösungen, die sich allein auf herkömmliches Machine Learning oder eine signaturbasierte Erkennung verlassen.
Ransomware im Keim ersticken
Die Anti-Ransomware-Funktionen von Sophos XDR - Server erkennen schädliche Verschlüsselungsprozesse und stoppen diese, bevor sie sich im Netzwerk ausbreiten können. Sowohl dateibasierte als auch MBR(Master-Boot-Record)-Ransomware werden zuverlässig abgewehrt. Alle verschlüsselten Dateien werden in einen sicheren Zustand zurückversetzt, damit Ihre Mitarbeiter ohne Unterbrechung weiterarbeiten können und Ihre Geschäftskontinuität gewährleistet bleibt. Nach der Bereinigung erhalten Sie detaillierte Informationen, sodass Sie sehen können, wie die Bedrohung sich Zugriff verschafft hat, welche Bereiche betroffen waren und wann die Bedrohung beseitigt wurde.
Sie möchten Sophos Central gerne sehen? Dann schauen Sie sich die Live Demo von Sophos Central hier an. Email: demo@sophos.com PW: Demo@sophos.com
Xstream Protection – EIN einzelnes Bundle für ultimativen Schutz Das Xstream Protection Bundle der Sophos Firewall bietet Ihnen Schutz und Performance der nächsten Generation. Außerdem erhalten Sie eine kosteneffiziente Lösung, mit der Sie die Herausforderungen der anspruchsvollsten Netzwerke erfolgreich meisten.
In Xstream Protection enthalten
HardwareBasislizenzNetwork ProtectionWeb ProtectionZero-Day ProtectionSophos Central ManagementSophos Central OrchestrationEnhanced Support
Networking, Wireless, Xstream-Architektur, unbegrenztes Remote Access VPN, Site-to-Site VPN, Reporting
XStream TLS und DPI Engine, IPS, ATP, Security Heartbeat, SD-RED VPN, Reporting
XStream TLS und DPI Engine, Web Security und Web Control, Application Control, Reporting
Machine Learning und Sandboxing-Dateianalyse, Reporting
SD-WAN-VPN-Orchestrierung, Central Firewall Advanced Reporting (30 Tage), MTR/XDR-fähig
XStream TLS und DPI Engine, Web Security und Web Control, Application Control, Reporting
24/7-Support, Funktions-Updates, Vorabaustausch- Garantie auf Hardware während der Laufzeit
2.Generation XGS Desktop
Die Desktop-Modelle der 2. Generation XGS bieten eine Vielzahl neuer Funktionen und Hochgeschwindigkeits-Verbindungsoptionen.
Produkthighlights:
Beschleunigte Leistung: Bis zu doppelte Durchsatzrate im Vergleich zu den Gen.1-Modellen sowie Xstream Virtual FastPath-Beschleunigung für IPsec VPN (XGS 88 bis XGS 128) in Kombination mit SFOS v21 und höher
Eingebaute Hochgeschwindigkeitskonnektivität: 2,5-GE-Schnittstellen bei jedem Modell, zwei integrierte 10-GE-SFP+-Schnittstellen beim XGS 138, Wi-Fi-Modelle unterstützen Wi-Fi 6 (802.11ax) und bieten gleichzeitige Nutzung der 2,4- und 5-GHz-Bänder für verbesserte Leistung
Stromverbrauch und Umwelt: Bis zu 50 % weniger Stromverbrauch, lüfterlose Modelle XGS 88 und 108 für leisen Betrieb, optimiertes Thermodesign für XGS 118 und höher, redundante Stromversorgungsoption für alle XGS 1xx-Modelle
Optionale Konnektivität: Neues 5G-Modul exklusiv für Gen.2-Modelle verfügbar, um eine kostengünstigere, redundante Konnektivität zu ermöglichen
Vereinfachte Hardware-Architektur: Die Modelle XGS 88 bis XGS 128 verfügen über eine neue Single-CPU-Architektur, während das XGS 138 eine aktualisierte Dual-Prozessor-Architektur bietet
Sophos XGS Serie – Desktop: KMU und Zweigstellen
Alle Firewall-Appliances der XGS-Serie basieren auf einer Dual-Prozessor- Architektur, die eine Hochleistungs-Multi-Core-CPU mit einem dedizierten Xstream-Flow-Prozessor zur gezielten Beschleunigung auf Hardware-Ebene kombiniert. Dadurch erhalten Sie die Flexibilität und Anpassungsfähigkeit einer x86-basierten Firewall sowie eine deutliche Performance-Steigerung gegenüber älteren Firewall-Designs.
Die Desktop-Appliances sind die ideale Wahl für Kunden, die eine All-in-One- Netzwerk-Security-Lösung mit nahtlosen Anschlussmöglichkeiten suchen. Mit der Modularität, die kleinere Unternehmen, Einzelhandel und Zweigstellen benötigen, um wachsen zu können und sich flexibel an Veränderungen anzupassen, bieten unsere Desktop-Appliances das perfekte Preis-Leistungs-Verhältnis. Alle Desktop- Modelle sind optional mit integriertem WLAN erhältlich. Alle Modelle sind zur leistungsstarken Hardware-Beschleunigung mit einer Hochgeschwindigkeits-CPU und einem dedizierten Xstream Flow-Prozessor ausgestattet.
Technische Spezifikationen
Vorderansicht XGS 118
Rückansicht XGS 118
Physische SpezifikationenXGS 118
Montage
Rackmontage-Kit erhältlich (muss separat bestellt werden)
Abmessungen Breite x Höhe x Tiefe
320 x 44 x 212 mm
Gewicht
2.4 kg (ohne Verpackung) 3.9 kg (mit Verpackung)
UmgebungXGS 118
Stromversorgung
Extern, automatische Bereichseinstellung AC-DC 100-240VAC, 2A@50-60 Hz 12VDC, 5.42A, 65W Optionale zweite redundante Stromversorgung
Leistungsaufnahme
29.5 W/100.66 BTU/hr 34 W/116.01 BTU/hr
Betriebstemperatur
0 °C bis 40 °C (Betrieb) -20 bis +70 °C (Lagerung)
Luftfeuchtigkeit
10 % bis 90 % (nicht kondensierend)
PerformanceXGS 118
Firewall-Durchsatz
15.500 MBit/s
Firewall IMIX
11.000 MBit/s
IPS-Durchsatz
3.500 MBit/s
Durchsatz Bedrohungsschutz
3.250 MBit/s
NGFW
3.950 MBit/s
Gleichzeitige Verbindungen
5.500.000
Neue Verbindungen/Sek.
62.650
IPsec-VPN-Durchsatz
13.000 MBit/s
Gleichzeitige IPsec VPN-Tunnel
1.500
Gleichzeitige SSL-VPN-Tunnel
1.250
Xstream SSL/TLS Inspection
1.100 MBit/s
Gleichzeitige Verbindungen XStream SSL/TLS
18.432
Physische SchnittstellenXGS 118
Speicher
64 GB UFS 2.1
Ethernet-Schnittstellen (fest)
9 x 2.5 GE Kupfer 1 x SFP fiber
Power-over-Ethernet (fixed)
0
Verwaltungsports
1 x COM (RJ45) 1 x Micro-USB (Kabel inkl.)
Andere I/O-Ports
1 x USB 2.0 (vorne) 1 x USB 3.0 (hinten)
Anzahl der Erweiterungssteckplätze
1
Optionale Add-on- Konnektivität
5G module (Gen.2)
ProduktzertifizierungenXGS 118
Zertifizierungen
CB, CE, UKCA, UL, FCC, ISED, VCCI, KC, BSMI, RCM, NOM, Anatel, TEC
ModellXGS 107(w)XGS 108(w)XGS 116(w)XGS 118(w)XGS 126(w)XGS 128(w)
Formfaktor
Gen. 1 Desktop
Gen. 2 Desktop
Gen. 1 Desktop
Gen. 2 Desktop
Gen. 1 Desktop
Gen. 2 Desktop
Ports/Slots (Max Ports)
9/- (9)
7/-(7)
9/1 (9)
10/1(10)
14/1 (14)
10/1(10)
w-model
Wi-Fi 5
Wi-Fi 6
Wi-Fi 5
Wi-Fi 6
Wi-Fi 5
Wi-Fi 6
Austauschbare Komponenten
Optional: 2. Stromversorgung
Optional: 2. Stromversorgung
Optional: 2. Stromversorgung, 3G/4G Module, 5G Module, Wi-Fi module
Optional: 2. Stromversorgung, 5G Module
Optional: 2. Stromversorgung, 3G/4G Module, 5G Module, Wi-Fi module
Optional: 2. Stromversorgung, 5G Module
Firewall (MBit/s)
7.000
12.500
7.700
15.500
10,500
19,100
TLS 1.3 Inspection
Aktuellen Statistiken zufolge sind 90 % des Internetverkehrs verschlüsselt und damit für die meisten Firewalls unsichtbar. Immer mehr Malware und potenziell unerwünschte Anwendungen nutzen es aus, dass Unternehmen keine SSL Inspection verwenden. Netzwerkadministratoren befürchten vor allem, dass die SSL Inspection sich negativ auf die Performance auswirken und die User Experience beeinträchtigen könnte. Die Sophos Firewall beseitigt diesen gefährlichen Schwachpunkt, da sie verschlüsselten Datenverkehr mittels SSL Inspection ganz ohne Performance-Einbußen überprüfen kann.
Deep Packet Inspection
Unserer Meinung nach sollten Sie nicht zwischen Sicherheit und Performance abwägen müssen. Die Sophos Firewall verfügt über eine leistungsstarke Deep Packet Inspection (DPI) Engine, die Ihren Datenverkehr auf Bedrohungen scannt, ohne dass der Prozess von einem Proxy verlangsamt wird. Der Firewall Stack kann die Verarbeitung komplett an die DPI Engine auslagern, wodurch die Latenz erheblich reduziert und die Gesamteffizienz verbessert wird. Die Sophos Firewall stoppt neueste Ransomware und Sicherheitslücken mit Hochleistungs-Streaming-DPI, einschließlich Next-Gen IPS, Web-Schutz und App Control sowie Deep Learning und durch SophosLabs Intelix unterstütztes Sandboxing.
Anwendungs-Beschleunigung
Ein Großteil Ihres Netzwerkverkehrs ist wichtiger Geschäftsanwendungs-Traffic, der für Zweigstellen, Remote-Benutzer oder Cloud-Anwendungsserver bestimmt ist. Weil für diesen vertrauenswürdigen Datenverkehr keine zusätzlichen Sicherheitsscans auf Bedrohungen oder Malware erforderlich sind, kann der Traffic intelligent über den FastPath übertragen werden, wodurch die Latenz reduziert und die Gesamtleistung optimiert wird. So stehen zusätzliche Kapazitäten und Reserven für Datenverkehr zur Verfügung, bei dem eine eingehende Paketprüfung („Deep Packet Inspection“) erforderlich ist. Die Sophos Firewall beschleunigt Ihren SaaS-, SD-WAN- und Cloud-Datenverkehr wie VoIP, Video und andere vertrauenswürdige Anwendungen automatisch oder über Ihre eigenen Richtlinien, indem sie diese auf dem FastPath durch die neuen Xstream-Flow-Prozessoren überträgt.
Security Heartbeat™: Jetzt sprechen Ihre Firewall und Endpoints miteinander
Die Sophos Firewall kann als einzige Netzwerk-Security- Lösung den Benutzer und die Quelle einer Infektion vollständig identifizieren und als Reaktion den Zugriff auf andere Netzwerkressourcen automatisch beschränken. Ermöglicht wird dies durch unseren einzigartigen Sophos Security Heartbeat, der Telemetrie- und Statusdaten zwischen Sophos-Endpoints und Ihrer Firewall austauscht und den Sicherheitsstatus verbundener Endpoints in die Firewall-Regeln integriert, um den Zugriff zu kontrollieren und kompromittierte Systeme zu isolieren. All dies geschieht automatisch, sodass Sie beim Schutz Ihrer Umgebungen nicht nur Zeit, sondern auch Geld sparen.
Synchronized Application Control
Mit unserem Security Heartbeat können wir weit mehr als nur den Integritätsstatus eines Endpoits sehen. Wir bieten auch eine Lösung für eines der größten Probleme, mit dem Netzwerkadministratoren heutzutage zu kämpfen haben: mangelnde Transparenz über den Netzwerkverkehr. Synchronized Application Control nutzt die Heartbeat- Verbindungen mit den Sophos-Endpoints, um den Anwendungsverkehr automatisch zu identifizieren, zu klassifizieren und zu kontrollieren. Alle verschlüsselten, benutzerdefinierten, evasiven und generischen HTTP- oder HTTPS-Anwendungen, die bislang nicht erkannt wurden, werden so identifiziert.
Lateral Movement Protection
Die Lateral Movement Protection isoliert automatisch kompromittierte Systeme an jedem Punkt in Ihrem Netzwerk, um Angriffe bereits im Keim zu ersticken. Sichere Endpoints ignorieren Datenverkehr von kompromittierten Endpoints und gewährleisten sogar im selben Netzwerksegment vollständige Isolation, um zu verhindern, dass sich Bedrohungen und Active Adversaries ausbreiten oder Daten aus dem Netzwerk stehlen können.
Next-Gen-Firewall
Wie wollen Sie Dinge kontrollieren, die Sie nicht sehen können? Alle heutigen Firewalls sind zur Identifizierung von Anwendungen auf statische Anwendungssignaturen angewiesen. Diese können jedoch gegen die meisten benutzerdefinierten, verschleierten, evasiven Anwendungen und Anwendungen, die generisches HTTP oder HTTPs verwenden, nichts ausrichten.
Die Sophos Firewall kann unbekannte Anwendungen dank Synchronized Security automatisch identifizieren, klassifizieren und kontrollieren. So können Sie unerwünschte Anwendungen blockieren und erwünschte Anwendungen priorisieren.
Synchronized User ID
Benutzerauthentifizierung ist für eine Next-Generation Firewall unerlässlich, allerdings ist eine nahtlose und transparente Implementierung oftmals alles andere als einfach. Mit unserer Synchronized User ID benötigen Sie keine Server- oder Client-Agents zur Authentifizierung mehr, da zwischen dem Endpoint und der Firewall Informationen zu Benutzeridentität über unser Security Heartbeat ausgetauscht werden. Dies ist einer der großen Vorteile, wenn Ihre Firewall und Ihre Endpoints miteinander sprechen.
Basis-Firewall
Die Basislizenz der Sophos Firewall umfasst Xstream- Architektur, Networking, Wireless, SD-WAN, VPN und Reporting.
Xstream-Architektur
Ermöglicht leistungsstarke TLS 1.3 Inspection, Deep Packet Inspection und Network Flow FastPath zur Beschleunigung des vertrauenswürdigen SaaS-, SD-WAN- und Cloud- Anwendungsverkehrs. Bitte beachten Sie, dass Network Protection und Web Protection erforderlich sind, um die Vorteile der Xstream-Architektur voll ausschöpfen zu können.
Networking und SD-WAN
Umfasst Networking, Routing und SD-WAN-Funktionen mit zonenbasierter Stateful Firewall, NAT, VLAN-Unterstützung, mehreren WAN-Link-Optionen mit SD-WAN Routing, Failover und Failback.
Secure Wireless
Integrierter Wireless Controller für Sophos APX Wireless Access Points. Durch die Plug-and-Play-Erkennung von Access Points wird die Einrichtung einfach und unkompliziert. Es werden mehrere SSIDs, Hotspots, Gastnetzwerke sowie der neuesten Verschlüsselungs- und Sicherheitsstandards unterstützt.
VPN
Bietet standardbasiertes Standort-zu-Standort- und Remote-Access-VPN (kostenlos bis zur Kapazität der Firewall) mit Unterstützung von IPsec und SSL. Der Remote Access VPN Client „Sophos Connect“ für Windows und Macs lässt sich einfach und nahtlos bereitstellen und konfigurieren. Sophos einzigartige RED Layer 2 Site-to-Site- Tunnel bieten eine leichtgewichtige und robuste VPN- Alternative.
Reporting
Umfangreiche On-Box-Reports bieten wertvolle Einblicke in Bedrohungen, Benutzer, Anwendungen, Webaktivitäten und vieles mehr. Beachten Sie, dass zur vollumfänglichen Nutzung bestimmter Reporting-Funktionen weitere Schutzmodule vorhanden sein müssen (z. B. Web Protection oder Web- und Anwendungs-Reports).
Network Protection
Genau der Schutz, den Sie brauchen, um raffinierte Angriffe und hochentwickelte Bedrohungen abzuwehren und vertrauenswürdigen Benutzern einen sicheren Zugriff auf Ihr Netzwerk zu ermöglichen.
Next-Gen Intrusion Prevention System
Bietet erweiterten Schutz vor modernen Angriffen aller Art. Next-Gen IPS geht über herkömmliche Server- und Netzwerkressourcen hinaus und schützt Benutzer und Anwendungen auch im Netzwerk.
Security Heartbeat
Ermöglicht einen Informationsaustausch zwischen Ihren durch Sophos Central geschützten Endpoints und Ihrer Firewall. Dadurch können Sie Bedrohungen schneller erkennen, Systemprüfungen vereinfachen und die Folgen von Angriffen minimieren. Zur automatischen Isolierung kompromittierter Systeme lässt sich der Heartbeat-Status einfach in Firewall-Richtlinien integrieren.
Advanced Threat Protection
Erkennt selbst modernste, besonders raffinierte Angriffe sofort und reagiert unmittelbar. Der mehrschichtige Schutz spürt Bedrohungen sofort auf und der Security Heartbeat löst eine Notfallreaktion aus.
Leistungsstarke VPN-Technologien
Unsere einzigartigen, einfachen VPN-Technologien (z. B. unser clientloses HTML5-Self-Service-Portal) gestalten den Remote-Zugriff kinderleicht. Alternativ können Sie auch unsere exklusive, leichtgewichtige, sichere SD-RED(Remote Ethernet Device)-VPN-Technologie nutzen.
Web Protection
Einzigartige Transparenz und Kontrolle über alle Web- und Anwendungsaktivitäten Ihrer Benutzer
Leistungsstarke Internetrichtlinien für Benutzer und Gruppen
Bietet Secure-Web-Gateway-Richtlinienkontrollen der Enterprise-Klasse zur einfachen Verwaltung differenzierter Webkontrollen für Benutzer und Gruppen. Außerdem können Sie Richtlinien anwenden basierend auf hochgeladenen Web Keywords, die auf eine unangemessene Nutzung oder unangemessenes Verhalten hindeuten.
Application Control und QoS
Ermöglicht eine benutzerspezifische Übersicht und Kontrolle über Tausende von Anwendungen mit präzisen Richtlinien- und Traffic-Shaping(QoS)-Optionen, die auf Anwendungskategorie, Risiko und weiteren Eigenschaften basieren. Synchronized Application Control erkennt automatisch alle unbekannten, evasiven oder benutzerdefinierten Anwendungen in Ihrem Netzwerk.
Erweiterter Schutz vor Internet-Bedrohungen
Unsere leistungsstarke Engine basiert auf dem Expertenwissen der SophosLabs und bietet optimalen Schutz vor modernen polymorphen und verschleierten Internet-Bedrohungen. Innovative Verfahren wie JavaScript-Emulation, Verhaltensanalysen und Ursprungsreputation sorgen dafür, dass Ihr Netzwerk sicher bleibt.
Hochleistungs-Datenverkehrsscans
Unsere für Höchstleistung optimierte Xstream SSL Inspection führt Überprüfungen und HTTPS-Scans mit minimaler Latenz durch und hält gleichzeitig die Performance aufrecht.
Zero-Day Protection
KI-gestützte statische und dynamische Dateianalysetechniken verschaffen Ihrer Firewall beispiellosen Einblick in Bedrohungsaktivitäten und identifizieren und blockieren so effektiv Ransomware sowie andere bekannte und unbekannte Bedrohungen.
Mit dem Know-how der SophosLabs
Die Subscription „Zero-Day Protection“ nutzt das Know- how der branchenführenden SophosLabs und beinhaltet eine vollständige cloudbasierte Threat-Intelligence- und Bedrohungsanalyse-Plattform. Über diese Plattform werden auf Deep Learning basierende Dateianalysen, detaillierte Analyse-Reports und ein Threat Meter mit Risiko-Zusammenfassungen für einzelne Dateien zur Verfügung gestellt. Über mehrere Analyse-Ebenen identifizieren wir bekannte und potenzielle Bedrohungen, reduzieren Unwägbarkeiten und leiten Maßnahmen und Intelligence-Reports für die am häufigsten verwendeten Dateitypen ab.
Statische Dateianalyse
Durch Kombination von verschiedenen Machine-Learning- Modellen, globaler Reputation, Deep File Scanning und mehr können Sie Bedrohungen schnell identifizieren, ohne die Dateien in Echtzeit ausführen zu müssen.
Dynamische Dateianalyse
Führen Sie eine Datei in einer sicheren cloudbasierten Sandbox aus und beobachten Sie deren Verhalten und Absicht. Screenshots liefern einen detaillierteren Einblick in wichtige Ereignisse während der Analyse.
Threat Intelligence Analysis Reporting
Umfangreiche Intelligence-Reports liefern Ihnen weit mehr Informationen als bloße Einstufungen wie „unbedenklich“, „schädlich“ oder „unbekannt“. Mit Data Science und Forschungsergebnissen aus den SophosLabs erhalten Sie einen detaillierten Einblick in die Eigenschaften einer Bedrohung.
Central Orchestration
Über Sophos Central in der Cloud verwaltete VPN- Orchestrierung, Firewall-Reporting und MTR-/XDR- Integration.
VPN-Orchestrierung in Sophos Central
Vereinfacht die VPN-Orchestrierung. Über die assistentenbasierte Tunnelkonfiguration lassen sich per Point-and-Click schnell Full-Mesh-Netzwerke, Hub-and-Spoke-Modelle oder komplexe Tunnel-Set- ups erstellen. Integriert mehrere WAN-Link- und SD- WAN-Funktionen sowie Routing-Optimierungen zur Verbesserung der Resilienz und Performance nahtlos und interagiert außerdem zur Zugriffskontrolle mit der Benutzerauthentifizierung und dem Synchronized Security Heartbeat.
Central Firewall Reporting Advanced (30 Tage)
Cloudbasiertes Reporting mit mehreren vorkonfigurierten, häufig verwendeten Reports zu Bedrohungen, Compliance und Benutzeraktivitäten. Umfasst erweiterte Optionen zum Erstellen benutzerdefinierter Reports und Ansichten mit der Option zum Speichern, Planen oder Exportieren Ihrer benutzerdefinierten Reports. Umfasst 30-tägige Datenspeicherung mit der Option, den Speicher für zusätzliche Verlaufsreports zu erweitern.
MTR-/XDR-fähig
Unser Fully-Managed-Service Sophos MTR ist optional erhältlich und bietet 24/7 Threat Hunting, Detection and Response durch unser Experten-Team. Sophos XDR bietet Threat Hunting sowie produktübergreifende Extended Detection and Response und wird von Ihrem eigenen Team verwaltet. Egal, ob Sie Threat Hunting und Detection and Response Sophos anvertrauen oder selbst übernehmen: Ihre Sophos Firewall ist so konfiguriert, dass sie alle relevanten Bedrohungsinformationen und Daten in die Cloud übertragen kann.
Central Management
Einfache Verwaltung mehrerer Firewalls
Verwalten Sie alle Ihre Sophos-Produkte über Sophos Central, unsere zentrale cloudbasierte Plattform. Dank Sophos Central ist die Einrichtung, Kontrolle und Verwaltung Ihrer Sophos Firewall kinderleicht. Dazu erhalten Sie weitere praktische Features wie Alarmmeldungen, Backup- Management, One-Click-Firmware-Updates und schnelle Bereitstellung neuer Firewalls.
Sie verwalten alle Sophos Firewalls und sonstigen Sophos-Produkte über eine zentrale Konsole
Sie können konfigurierte Änderungen auf eine ganze Gruppe von Firewalls übertragen oder jede Firewall einzeln verwalten
Sie können Back-up-Zeitpläne erstellen und bis zu fünf Back-ups in der Cloud speichern
Sie können Firmware-Updates im gesamten Netzwerk mit wenigen Klicks planen
Enhanced Support
Standard Im Kaufpreis enthalten Enhanced In allen Bundles enthalten Enhanced +Technical Account Manager
Rund um die Uhr erreichbarer Multi-Channel-Support
Für 90 Tage (nur zu Geschäftszeiten)
Software-Downloads, Updates und Wartung
Zugriff auf Support-Knowledgebase und Support-Foren
Garantie (nur Appliances)*
1 Jahr
Hardware-Austausch (nur Appliances)
1 Jahr
Remote-Unterstützung
Remote Consulting**
2–8 Stunden
Bevorzugte Behandlung von Problemen und Samples
VIP-Kontakt zu Senior Support Engineers
Dedizierter Ansprechpartner im technischen Support
Vorrangiger Zugriff auf Produktinformationen
Individuelle Kommunikation und Alerts
Optimierung von Performance und Features
Verbesserte Eskalation
Notfallsupport vor Ort
* Garantie über die gesamte Laufzeit des Support-Vertrags (max. fünf Jahre) ** Die Anzahl der geleisteten Remote Consulting-Stunden richtet sich nach dem von Ihnen erworbenen Sophos-Produkt. Das Zeitkontingent für Remote-Consulting liegt bei 2 bis 8 Stunden pro Jahr, solange ein aktiver Vertrag besteht. Technischer Su
Die einfachste Methode zur Verwaltung Ihrer Festplattenverschlüsselung
Jedes Jahr gehen Millionen von Laptops verloren oder werden gestohlen – viele mit wichtigen und vertraulichen Daten. In all diesen Fällen ist eine Festplattenverschlüsselung als erste Verteidigungslinie für den Schutz Ihrer Daten entscheidend. Mit Sophos Central können Sie Ihre Festplattenverschlüsselung über ein zentrales, webbasiertes Management Center verwalten.
Highlights
Zentrale Verwaltung von Windows-BitLockerund macOS-FileVault- Festplattenverschlüsselung über eine Konsole
Sicherer Austausch von Dokumenten
Reports zum Nachweis der Compliance
Eigenständige Schlüsselwiederherstellung
Preise pro Benutzer
Schnelle Bereitstellung
Daten schützen und Compliance-Anforderungen erfüllen
Zahlreiche Mitarbeiter nutzen heutzutage Laptops und speichern auf ihnen vertrauliche Unternehmensdaten. Passwörter allein reichen zum Schutz dieser Daten nicht aus. Der beste Schutz für Daten ist gewährleistet, wenn die Festplatte des Computers verschlüsselt wird. Im Rahmen von Compliance-Anforderungen müssen Sie ggf. prüfen, welche Computer in Ihrem Unternehmen verschlüsselt sind. Beim Verlust oder Diebstahl von Laptops müssen Sie zudem nachweisen können, dass die betroffenen Geräte verschlüsselt sind.
Schnelle Bereitstellung
Mit Sophos Central Device Encryption können Sie die systemeigene Geräteverschlüsselung Windows BitLocker und macOS FileVault zentral verwalten. Dank der webbasierten Verwaltung von Sophos Central müssen Sie keinen Server bereitstellen und auch keine Backend-Schlüssel-Server konfigurieren. Sie können die Software sofort installieren und Ihre Daten innerhalb von Minuten schützen. Für Bestandskunden von Sophos Central Intercept X ist kein zusätzlicher Agent erforderlich. „Over-the-air“-Bereitstellung bedeutet, dass Sie die neue Verschlüsselungsrichtlinie mit wenigen Klicks bereitstellen können. Außerdem können Sie auf diese Weise auch Daten auf Remote-Laptops einfach schützen.
Sicherer Austausch von Dokumenten
Tauschen Sie Dateien einfach und sicher aus. Mit wenigen Klicks können Benutzer eine passwortgeschützte Datei erstellen, die sicher in einem virtuellen HTML-5-Wrapper enthalten ist. Verschlüsselte Dateien können nur von Empfängern geöffnet werden, die über das korrekte Passwort verfügen. Für den Zugriff auf die Dokumente sind lediglich ein Webbrowser und ein gültiges Passwort erforderlich. Zudem können Benutzer über ein Outlook-Add-in E-Mail-Anhänge vor dem Austausch mit internen und externen Kollegen verschlüsseln.
Zentrale Verwaltungsoberfläche
Verwalten Sie Ihre Verschlüsselungsrichtlinien, Schlüssel und alle entscheidenden Sicherheitsrichtlinien über die webbasierte Management-Konsole von Sophos Central. In Sophos Central werden Ihnen alle Sophos-Sicherheitsprodukte in einer intuitiven Ansicht angezeigt.
Sichere Schlüsselwiederherstellung über unser Self-Service-Portal
Über den Sophos Central Self Service können Benutzer ihre eigenen Wiederherstellungsschlüssel für die Festplattenverschlüsselung abrufen. So können die Benutzer schneller wieder ihre Arbeit aufnehmen und müssen sich nicht ans Helpdesk wenden – das spart nicht nur Zeit, sondern entlastet auch die IT.
Feature-Liste
WINDOWS
MACOS
Verwaltung von BitLocker
Verwaltung von FileVault
Gehostet in der Cloud – keine Server-Bereitstellung erforderlich
Verwaltung der Verschlüsselung gemeinsam mit Endpoint, Server, Mobile, Firewall und Wireless Protection
Verfügbar über denselben Agent wie Sophos Intercept X
Sicherer Austausch von Dokumenten
Self-Service-PIN/Passwortwiederherstellung
Aufforderung von Benutzern, regelmäßige Passwort-/PIN-Änderungen vorzunehmen
Compliance-Reports
Systemvoraussetzungen
- Windows 7 oder höher (Versionen mit Windows BitLocker) - macOS 10.12 (Sierra) oder höher
Das Rackmount-Kit mit Adapterhalterung für die XGS 116(w), 118(w), 126(w), 128(w), 136(w) und 138 kompatibel Modelle ermöglicht eine einfache und sichere Montage Ihrer Firewall in einem Standard-19-Zoll-Rack. Das Kit sorgt für eine platzsparende und stabile Installation, ideal für den Einsatz in Serverräumen und IT-Infrastrukturen, die eine übersichtliche und zugängliche Anordnung der Geräte erfordern.
Extra starke Performance bei vollem Schutz
Die Xstream-Architektur der Sophos Firewall ist auf ein extrem hohes Maß an Transparenz, Schutz und Performance ausgelegt, damit Administratoren die größten Herausforderungen moderner Netzwerke spielend meistern können.
Die Basis-Firewall ist in jeder Appliance enthalten.
Produkt-Highlights
Die Dual-Prozessor-Architektur unterstützt alle wichtigen Schutzfunktionen, ohne die Performance zu beeinträchtigen
Integrierte Kupfer- und Glasfaserports
LAN-Bypass-Ports auf jedem Modell
Modulare(r) Flexi-Port-Erweiterungsschacht/schächte auf jedem Modell für flexible Anschlussmöglichkeiten
Optionale zweite Stromversorgung für alle Modelle
Optionales, zentral mit Strom versorgtes PoE-Flexi-Port-Modul zur redundanten Stromversorgung von PoE-Geräten
Rackmontage-Kit im Lieferumfang enthalten
Sophos XGS Serie – 1U: Distributed Edge
Die 1U-Modelle eignen sich insbesondere für mittelgroße und verteilte Unternehmen, die eine leistungsstarke, flexible Lösung für den Betrieb und Schutz ihres Netzwerks benötigen. Diese Firewalls zur Rack-Montage bieten eine erstklassige Performance, eine Vielzahl integrierter Hochgeschwindigkeits- Schnittstellen und eine Auswahl zusätzlicher Add-on-Anschlussmodule. Ganz gleich, ob Sie die maximale Betriebszeit Ihrer SD-WAN-Verbindungen, die sichere Anbindung Ihrer Remote-Benutzer oder den Netzwerkschutz in einem wachsenden Unternehmen sicherstellen möchten: Sie können die Firewalls individuell an Ihre dynamische Umgebung anpassen.
Alle Modelle sind zur leistungsstarken Hardware-Beschleunigung mit einer Hochgeschwindigkeits-CPU und einem dedizierten Xstream Flow-Prozessor ausgestattet.
Technische Spezifikationen
Vorderansicht XGS 2100
Rückansicht XGS 2100
Physische SpezifikationenXGS 2100
Montage
1U rackmontierbar (2 Rackmontage-Winkel inbegriffen)
Abmessungen Breite x Höhe x Tiefe
438 x 44 x 405 mm
Gewicht
4,7 kg (ohne Verpackung) 7 kg (mit Verpackung)
UmgebungXGS 2100
Stromversorgung
Intern, automatische Bereichseinstellung DC 100–240 VAC, 3–6 A@50–60 Hz Option für externe redundante Stromversorgung
Leistungsaufnahme
43 W/146,86 BTU/h (Leerlauf) 162 W/533,5 BTU/h (Volllast)
Inkl. Nutzung von PoE
76 W/260 BTU/h (Volllast)
Betriebstemperatur
0 °C bis 40 °C (Betrieb) -20 bis +70 °C (Lagerung)
Luftfeuchtigkeit
10 % bis 90 % (nicht kondensierend)
PerformanceXGS 2100
Firewall-Durchsatz
30.000 MBit/s
Firewall IMIX
16.500 MBit/s
Latenz (64 Byte UDP)
6 µs
IPS-Durchsatz
6.000 MBit/s
Durchsatz Bedrohungsschutz
1.250 MBit/s
NGFW
5.200 MBit/s
Gleichzeitige Verbindungen
6.500.000
Neue Verbindungen/Sek.
134.700
IPsec-VPN-Durchsatz
17.000 MBit/s
Gleichzeitige IPsec- VPN-Tunnel
5.000
Gleichzeitige SSL-VPN-Tunnel
2.500
Xstream SSL/TLS Inspection
1.100 MBit/s
Gleichzeitige Verbindungen XStream SSL/TLS
18.432
Physische SchnittstellenXGS 2100
Speicher (lokale Quarantäne/Protokolle)
Integrierte SATA-III SSD, min. 120 GB
Ethernet-Schnittstellen (fest)
8 x GbE Kupfer 2 x SFP-Glasfaser (Transceiver (Mini-GBICs) separat erhältlich)
Bypass-Port-Paare
1
Verwaltungsports
1 x RJ45 MGMT 1 x COM (RJ45) 1 x Micro-USB (Kabel inkl.)
Andere I/O-Ports
2 x USB 3.0 (vorne) 1 x USB 2.0 (hinten)
Anzahl Flexi-Port-Steckplätze
1
Flexi-Port-Module (optional)
8-Port GbE Kupfer 8-Port GbE SFP-Glasfaser 4-Port 10 GE-SFP+-Glasfaser 4-Port GbE Kupfer Bypass (2 Paare) 4-Port GbE Kupfer PoE + 4-Port GbE Kupfer 4-Port 2,5 GbE Kupfer PoE 2-Port GbE Glasfaser (LC) Bypass + 4-Port GbE SFP Glasfaser
Max. Gesamt-Portdichte (inkl. Verwendung von Modulen)
18
Max. Power-over-Ethernet (mit Flexi-Port-Modul)
1 Modul: 4 Ports, max. 60 W
Optionale Add-on- Konnektivität
SFP-DSL-Modul (VDSL2) SFP/SFP+-Transceiver
Anzeige
Multifunktions-LCD-Modul
ProduktzertifizierungenXGS 2100
Zertifizierungen
CB, CE, UL, FCC, ISED, VCCI, CCC, KC, BSMI*, RCM, NOM, Anatel
ModellXGS 2100XGS 2300XGS 3100XGS 3300XGS 4300XGS 4500
Formfaktor
1U
1U
1U
1U
1U
1U
CPU
x86 AMD CPU
x86 AMD CPU
x86 AMD CPU
x86 AMD CPU
x86 AMD CPU
x86 AMD CPU
CPU Memory
8 GB (2400) DDR4
8 GB (2400) DDR4
12 GB (2666) DDR4
16 GB (2666) DDR4
32 GB (2666) DDR4 ECC
32 GB (2666) DDR4 ECC
Xstream Flow Processor (NPU)
Marvell NPU
Marvell NPU
Marvell NPU
Marvell NPU
Marvell NPU
Marvell NPU
NPU Memory
4 GB DDR4
4 GB DDR4
4 GB DDR4
4 GB DDR4
8 GB DDR4 ECC
8 GB DDR4 ECC
SSD/size
1x min. 120 GB SATA-III
1x min. 120 GB SATA-III
1x min. 120 GB SATA-III
1x min. 120 GB SATA-III
1x min. 120 GB SATA-III
2x min. 120 GB SATA-III
Ports/ Slots (max. Ports)
10/1 (18)
10/1 (18)
12/1 (20)
12/1 (20)
12/2 (28)
12/2 (28)
Austauschbare Komponenten
Optionale externe Stromvers.
Optionale externe Stromvers.
Optionale externe Stromvers.
Optionale externe Stromvers.
Optionale externe Stromvers.
Optionale externe Stromvers.
Firewall (MBit/s)
30.000
39.000
47.000
58.000
75.000
80.000
Bedrohungsschutz (MBit/s)
1.250
1.500
2.000
3.000
6.500
8.650
Xstream SSL/TLS (MBit/s)
1.100
1.450
2.470
3.130
8.000
10.600
TLS 1.3 Inspection
Aktuellen Statistiken zufolge sind 90 % des Internetverkehrs verschlüsselt und damit für die meisten Firewalls unsichtbar. Immer mehr Malware und potenziell unerwünschte Anwendungen nutzen es aus, dass Unternehmen keine SSL Inspection verwenden. Netzwerkadministratoren befürchten vor allem, dass die SSL Inspection sich negativ auf die Performance auswirken und die User Experience beeinträchtigen könnte. Die Sophos Firewall beseitigt diesen gefährlichen Schwachpunkt, da sie verschlüsselten Datenverkehr mittels SSL Inspection ganz ohne Performance-Einbußen überprüfen kann.
Deep Packet Inspection
Unserer Meinung nach sollten Sie nicht zwischen Sicherheit und Performance abwägen müssen. Die Sophos Firewall verfügt über eine leistungsstarke Deep Packet Inspection (DPI) Engine, die Ihren Datenverkehr auf Bedrohungen scannt, ohne dass der Prozess von einem Proxy verlangsamt wird. Der Firewall Stack kann die Verarbeitung komplett an die DPI Engine auslagern, wodurch die Latenz erheblich reduziert und die Gesamteffizienz verbessert wird. Die Sophos Firewall stoppt neueste Ransomware und Sicherheitslücken mit Hochleistungs-Streaming-DPI, einschließlich Next-Gen IPS, Web-Schutz und App Control sowie Deep Learning und durch SophosLabs Intelix unterstütztes Sandboxing.
Anwendungs-Beschleunigung
Ein Großteil Ihres Netzwerkverkehrs ist wichtiger Geschäftsanwendungs-Traffic, der für Zweigstellen, Remote-Benutzer oder Cloud-Anwendungsserver bestimmt ist. Weil für diesen vertrauenswürdigen Datenverkehr keine zusätzlichen Sicherheitsscans auf Bedrohungen oder Malware erforderlich sind, kann der Traffic intelligent über den FastPath übertragen werden, wodurch die Latenz reduziert und die Gesamtleistung optimiert wird. So stehen zusätzliche Kapazitäten und Reserven für Datenverkehr zur Verfügung, bei dem eine eingehende Paketprüfung („Deep Packet Inspection“) erforderlich ist. Die Sophos Firewall beschleunigt Ihren SaaS-, SD-WAN- und Cloud-Datenverkehr wie VoIP, Video und andere vertrauenswürdige Anwendungen automatisch oder über Ihre eigenen Richtlinien, indem sie diese auf dem FastPath durch die neuen Xstream-Flow-Prozessoren überträgt.
Security Heartbeat™: Jetzt sprechen Ihre Firewall und Endpoints miteinander
Die Sophos Firewall kann als einzige Netzwerk-Security- Lösung den Benutzer und die Quelle einer Infektion vollständig identifizieren und als Reaktion den Zugriff auf andere Netzwerkressourcen automatisch beschränken. Ermöglicht wird dies durch unseren einzigartigen Sophos Security Heartbeat, der Telemetrie- und Statusdaten zwischen Sophos-Endpoints und Ihrer Firewall austauscht und den Sicherheitsstatus verbundener Endpoints in die Firewall-Regeln integriert, um den Zugriff zu kontrollieren und kompromittierte Systeme zu isolieren. All dies geschieht automatisch, sodass Sie beim Schutz Ihrer Umgebungen nicht nur Zeit, sondern auch Geld sparen.
Synchronized Application Control
Mit unserem Security Heartbeat können wir weit mehr als nur den Integritätsstatus eines Endpoits sehen. Wir bieten auch eine Lösung für eines der größten Probleme, mit dem Netzwerkadministratoren heutzutage zu kämpfen haben: mangelnde Transparenz über den Netzwerkverkehr. Synchronized Application Control nutzt die Heartbeat- Verbindungen mit den Sophos-Endpoints, um den Anwendungsverkehr automatisch zu identifizieren, zu klassifizieren und zu kontrollieren. Alle verschlüsselten, benutzerdefinierten, evasiven und generischen HTTP- oder HTTPS-Anwendungen, die bislang nicht erkannt wurden, werden so identifiziert.
Lateral Movement Protection
Die Lateral Movement Protection isoliert automatisch kompromittierte Systeme an jedem Punkt in Ihrem Netzwerk, um Angriffe bereits im Keim zu ersticken. Sichere Endpoints ignorieren Datenverkehr von kompromittierten Endpoints und gewährleisten sogar im selben Netzwerksegment vollständige Isolation, um zu verhindern, dass sich Bedrohungen und Active Adversaries ausbreiten oder Daten aus dem Netzwerk stehlen können.
Next-Gen-Firewall
Wie wollen Sie Dinge kontrollieren, die Sie nicht sehen können? Alle heutigen Firewalls sind zur Identifizierung von Anwendungen auf statische Anwendungssignaturen angewiesen. Diese können jedoch gegen die meisten benutzerdefinierten, verschleierten, evasiven Anwendungen und Anwendungen, die generisches HTTP oder HTTPs verwenden, nichts ausrichten.
Die Sophos Firewall kann unbekannte Anwendungen dank Synchronized Security automatisch identifizieren, klassifizieren und kontrollieren. So können Sie unerwünschte Anwendungen blockieren und erwünschte Anwendungen priorisieren.
Synchronized User ID
Benutzerauthentifizierung ist für eine Next-Generation Firewall unerlässlich, allerdings ist eine nahtlose und transparente Implementierung oftmals alles andere als einfach. Mit unserer Synchronized User ID benötigen Sie keine Server- oder Client-Agents zur Authentifizierung mehr, da zwischen dem Endpoint und der Firewall Informationen zu Benutzeridentität über unser Security Heartbeat ausgetauscht werden. Dies ist einer der großen Vorteile, wenn Ihre Firewall und Ihre Endpoints miteinander sprechen.
Basis-Firewall
Die Basislizenz der Sophos Firewall umfasst Xstream- Architektur, Networking, Wireless, SD-WAN, VPN und Reporting.
Xstream-Architektur
Ermöglicht leistungsstarke TLS 1.3 Inspection, Deep Packet Inspection und Network Flow FastPath zur Beschleunigung des vertrauenswürdigen SaaS-, SD-WAN- und Cloud- Anwendungsverkehrs. Bitte beachten Sie, dass Network Protection und Web Protection erforderlich sind, um die Vorteile der Xstream-Architektur voll ausschöpfen zu können.
Networking und SD-WAN
Umfasst Networking, Routing und SD-WAN-Funktionen mit zonenbasierter Stateful Firewall, NAT, VLAN-Unterstützung, mehreren WAN-Link-Optionen mit SD-WAN Routing, Failover und Failback.
Secure Wireless
Integrierter Wireless Controller für Sophos APX Wireless Access Points. Durch die Plug-and-Play-Erkennung von Access Points wird die Einrichtung einfach und unkompliziert. Es werden mehrere SSIDs, Hotspots, Gastnetzwerke sowie der neuesten Verschlüsselungs- und Sicherheitsstandards unterstützt.
VPN
Bietet standardbasiertes Standort-zu-Standort- und Remote-Access-VPN (kostenlos bis zur Kapazität der Firewall) mit Unterstützung von IPsec und SSL. Der Remote Access VPN Client „Sophos Connect“ für Windows und Macs lässt sich einfach und nahtlos bereitstellen und konfigurieren. Sophos einzigartige RED Layer 2 Site-to-Site- Tunnel bieten eine leichtgewichtige und robuste VPN- Alternative.
Reporting
Umfangreiche On-Box-Reports bieten wertvolle Einblicke in Bedrohungen, Benutzer, Anwendungen, Webaktivitäten und vieles mehr. Beachten Sie, dass zur vollumfänglichen Nutzung bestimmter Reporting-Funktionen weitere Schutzmodule vorhanden sein müssen (z. B. Web Protection oder Web- und Anwendungs-Reports).